読者の方からご指摘をいただき、内容を全面的に見直しました。主な修正点は次のとおりです。ご指摘くださった方、ありがとうございました。
【2026年10月 加筆修正のお知らせ】
- ISO/TR 13849-3 は 2026年3月に正式発行済み です(旧記事では「発行予定」「CDからDISへ進展中」としていました。なお、TR(技術報告書)はDISの段階を経ません)
- カテゴリ2・カテゴリ3のPFH近似式に誤りがあったため、式と計算例を差し替えました
- 比較表(表3)の数値・指数の符号・PL判定に誤りがあったため、作り直しました
- 「簡略化手法では非対称な2チャネルは扱えない」という記述は誤りでした(対称化の式で扱えます)
- 「附属書Kの根拠は完全に非公開」という表現は言い過ぎでした
- βファクタを「下げれば得をする計算パラメータ」のように扱っていた点を改め、β=2%は附属書FのCCF対策に支えられた設計上の前提 であることを明記しました
- MTTFD・DCの区分境界の「5%許容」と、ミッションタイム20年の意味を解説する節(6.4)を追加しました
- 用語を JIS B 9705-1 に合わせて統一し、「クックブック」という表現(IFAのSISTEMA解説資料「Cookbook」と紛らわしいため)を「定型的評価手順」に改めました。
みなさんこんにちは。こんばんは。ジュンイチロウです。
 ジュンイチロウ
みなさんこんにちは。こんばんは。ジュンイチロウです。
 中の人
今日の内容は難しいですよ!
技術の進化と共に、私たちを取り巻く規格も日々アップデートされています。特に、機械の安全設計に携わる皆様にとっては、最新規格のキャッチアップが欠かせない業務の一つではないでしょうか。
そんな目まぐるしく変化する規格の世界で、今、注目すべき新たな動きがあります。それは、機械の制御システムの安全関連部に関する重要規格「ISO 13849」シリーズに、新たな技術報告書(TR)「ISO/TR 13849-3」が2026年3月に発行された というニュースです。
「ただでさえ複雑なISO 13849に、また新しい考え方が加わるのか…」と驚かれた方もいらっしゃるかもしれません。
この記事では、この「ISO/TR 13849-3」がどのような考え方に基づいているのか、そしてなぜ私たちが注目すべきなのかを、分かりやすく解説していきます。
この記事の要点(3行で)
- ISO/TR 13849-3:2026 は、ISO 13849-1 のPFHを、表を引かずに 「式」で計算できるようにした技術報告書 です。
- 附属書Kの表では固定だった ミッションタイム(20年)、CCFのβ(2%)、テスト頻度 などを変えて計算できます。ただし、変えた値を評価に使うには、その値が成り立つ根拠が必要です。
- ISO 13849-1 の代わりではありません。カテゴリやソフトウェアなど他の要求事項は、これまでどおり 13849-1 で満たす必要があります。附属書Kの簡略化手法も引き続き使えます。
第1部:なぜ今、PFH計算の「ブラックボックス」を開く必要があるのか?
はじめに:機械安全の新たな章の幕開け
ISO/TR 13849-3(機械類の安全性-制御システムの安全関連部-第3部:マルコフモデルに基づくPFH計算)は、2026年3月20日にISOから発行された技術報告書です。私たちがこれから探求するのは、このISO/TR 13849-3の核心、すなわち マルコフモデルを用いた信頼性評価手法 です。
これは単なる規格のマイナーアップデートではありません。多くの設計者にとって「表を引けば値が出てくるもの」だったPFH(危険側故障の1時間あたりの平均頻度)計算の 中身を、利用者自身が使える式の形で示した ものです。私たち技術者に透明性と分析の道具をもたらす、大きな一歩と言えます。
中の人「ブラックボックス」とは、ISO 13849-1 の附属書Kの表のことです!
本記事では、この手法の理論的な背景から実践的な応用までを、段階的に掘り下げていきます。まずは、なぜ今、この「ブラックボックス」を開くことが大切なのか、その背景から見ていきましょう。
安全評価の進化:ルールから確率へ
機械の制御システムの安全設計は、ISO 13849規格群によって体系化されています。この規格群は、安全機能を提供する制御システムの一部、すなわち 「制御システムの安全関連部(SRP/CS)」 の設計原則を定めた ISO 13849-1 と、その妥当性確認(バリデーション)を規定した ISO 13849-2 が中心です。今回、これに計算手法の解説として ISO/TR 13849-3 が加わりました。
安全設計のプロセスは、反復的なアプローチが基本です。流れを整理すると、次のようになります。
- リスクアセスメント:ISO 12100 に基づき、機械に潜むハザード(危険の源)を特定する
- PLrの決定:ハザードごとに、傷害のひどさ(S)、暴露の頻度(F)、回避の可能性(P) の3つのパラメータでリスクを見積もり、リスクを十分に低減するために必要な 要求パフォーマンスレベル(PLr) を決める
- 設計と検証:PLrを達成するSRP/CSを設計し、その性能を検証・妥当性確認する
必要に応じて、この流れを繰り返しながら設計を固めていきます。
ISO 13849がもたらした最も重要な変化は、旧規格 EN 954-1 が主としていた、故障に対する耐性といった 構造的なアプローチ に加えて、確率論的なアプローチ を取り入れた点にあります。この確率論的アプローチの中心となる指標が PFH です。PFHは、SRP/CSが1時間あたりに危険な故障を起こす平均の頻度を定量的に示したもので、パフォーマンスレベル(PL a〜eの5段階)は、このPFH値の範囲に対応付けられています。この移行により、安全性能を客観的かつ定量的に評価し、議論することが可能になったのです。
「簡略化手法」:便利なツールが持つ、見過ごせない限界
ISO 13849-1は、設計者がSRP/CSのPLを評価するために、4つの主要なパラメータを導入しました。
| パラメータ | 規格上の意味 | ひとことで言うと |
|---|---|---|
| カテゴリ(B, 1, 2, 3, 4) | システムの構造(アーキテクチャ)の故障に対する耐性を示す分類 | 1チャネルか2チャネルか、監視があるか |
| 危険側故障までの平均時間(MTTFD) | 構成部品の信頼性を示す指標 | 部品が危険な壊れ方をするまでの平均時間(長いほど良い) |
| 平均診断範囲(DCavg) | 故障を検出するしくみの有効性を示す指標 | 故障を自己診断で見つけられる割合(高いほど良い) |
| 共通原因故障(CCF)に対する対策 | 単一の原因で冗長なシステム全体が機能しなくなることを防ぐ対策 | 1つの原因で2チャネルが同時に壊れるのを防ぐ(附属書Fで65点以上) |
※用語は JIS B 9705-1(ISO 13849-1 の日本語版)に合わせています。
ISO 13849-1 は、これらのパラメータからPLを導き出すための 「簡略化手法」 を提供しています。具体的には、規格の 図12 に示されるグラフや、附属書Kの表 に記載されたPFH値を用いることで、設計者は比較的容易にPLを評価できます。この手法は、特に一般的な構成のSRP/CSに対して、迅速かつ簡便に評価を行えるという大きな利点があり、広く普及してきました。
しかし、この便利さの裏には、本質的な限界が存在します。附属書Kの表に示されたPFH値は、あらかじめ決められた前提条件のもとで、マルコフモデルを使って事前に計算された結果 です。主な前提は次のとおりです。
- ミッションタイム(使用期間):20年
- CCFのβファクタ(共通原因で同時に壊れる割合):2%(附属書FのCCF対策で65点以上を満たしていることが前提)
- カテゴリ2のテスト頻度:要求頻度に対して十分に高いこと
- 故障率は一定(使用期間中に変わらない)
規格本文には、これらの前提からPFHを計算する 式や導出過程は載っていません。そのため設計者は、計算結果を自分で検証したり、前提から外れる条件(例えば使用期間が20年を超える場合や、テスト頻度を具体的に反映したい場合)でPFHを計算し直したりすることが難しかったのです。
透明性の夜明け:ISO/TR 13849-3が果たす役割
このような背景から策定されたのが、技術報告書 ISO/TR 13849-3 です。2026年3月に発行されました。その最大の目的は、附属書KのPFH値の背景にあるマルコフモデルの考え方を、利用者が使える式の形で示す ことにあります。発行元の説明によると、主なポイントは次のとおりです。
- 1チャネル・2チャネル(診断あり/なし)の指定アーキテクチャについて、PFHを求める式 を示している
- 簡略化手法(図12・附属書K)の 代わりとして使える
- 簡略化手法と違い、テスト頻度、20年以外のミッションタイム、2%以外のβ、機能チャネルとテストチャネルのMTTFDの比 を考慮して計算できる
- 附属書Aで ISO 13849-1:2023 附属書Iの例題への適用例を、附属書Bで式の導出(マルコフモデル) を示している
- カテゴリやソフトウェアなど、ISO 13849-1 の他の要求事項は扱っていない
この透明性の確保は、現代の複雑なシステムを扱う上で大きな意味を持ちます。簡略化手法の前提にそのまま当てはまらないシナリオが増えているからです。例えば、使用期間が長い機械、テスト頻度が設計上の重要なポイントになるカテゴリ2のシステム、機能チャネルとテストチャネルの信頼性が大きく違うシステムなどです。こうしたシステムを適切に評価するには、前提条件を自分で確認し、必要に応じて現実に即した条件で計算する必要があります。
この動きは、単に技術的な詳細が公開される以上の意味を持っています。それは、安全技術者に求められる能力の質的な変化を示唆しています。これまで、規格の利用者の多くは、附属書Kの表を参照するだけでした。しかし、ISO/TR 13849-3の登場により、これからは 計算の基礎となる数学モデルを理解し、その前提条件を説明できること がより求められるようになるでしょう。これは、業界が表を引くだけの 定型的評価手順 から一歩進み、より広範な機能安全規格である IEC 61508 の考え方に近い、工学的で深い信頼性理解へと向かっていることの現れとも言えます。
さらに、この変化は実務上の説明責任にも関わります。ただし、ISO/TR 13849-3 はあくまで 参考文書(代替手法の提示) であり、附属書Kの簡略化手法が使えなくなるわけではありません。大切なのは、どちらの手法を使う場合でも、「なぜその手法を選び、どの前提で計算したのか」を説明できること です。特に PL d や PL e といった高い安全性が求められるシステムでは、計算の前提条件と根拠データのトレーサビリティ(後から追えること)が、これまで以上に重要になります。
中の人TRは「参考文書」です。附属書Kが使えなくなるわけでも、TRを使わないと違反になるわけでもありません。
 ジュンイチロウ
複雑な構成や、前提が附属書Kと合わないケースで「頼れる選択肢が増えた」と考えるのがよさそうですね。
比較まとめ
| ISO 13849-1 簡略化手法(図12・附属書K) | ISO/TR 13849-3(マルコフモデルの式) | |
|---|---|---|
| 手軽さ | ◎ 図や表を引くだけで迅速に評価できる | ○ 式に数値を入れて計算する |
| 適用しやすい場面 | 一般的な構成のSRP/CS | 前提条件が附属書Kと合わないSRP/CS |
| 計算の根拠 | 規格本文には式や導出過程が載っていない | 式と、その導出(附属書B)を公開 |
| 前提条件 | 固定(20年、β=2% など) | テスト頻度、ミッションタイム、β、MTTFDの比などを考慮できる |
| 非対称な2チャネル | 対称化の式で換算してから表を引く(手間がかかる) | 各チャネルの値をそのまま使える |
| 位置づけ | ISO 13849-1 本文の手法 | 参考の技術報告書(代替手法)。13849-1 の他の要求事項は引き続き必要 |
第2部:PFH計算のエンジン「マルコフモデル」入門
状態と遷移で考える:マルコフモデルの中心概念
前部では、PFH計算の「ブラックボックス」を開く必要性についてお話ししました。この部では、そのブラックボックスの中身、すなわち「マルコフモデル」の基本的な考え方を解説します。難解に聞こえるかもしれませんが、その中心概念は非常に直感的です。
マルコフモデルは、システムの振る舞いを 「状態」と「遷移」 という2つの要素で捉えるアプローチです。これを理解するために、信号機を例に考えてみましょう。
- 状態(State):
システムがとりうる、特定の状況のことです。信号機であれば、「青」「黄」「赤」「電球切れ(故障)」といった状態が考えられます - 遷移(Transition):
ある状態から別の状態へ変化する事象です。「青」から「黄」へ、「黄」から「赤」へという時間経過による変化や、「青」から「電球切れ」という故障による変化がこれにあたります - 状態遷移図(State-Transition Diagram):
これらの状態と遷移を視覚的に表現した図です。状態を円で、遷移を矢印で示すことで、システムの動的な振る舞いを一目で理解することができます
このように、複雑なシステムの振る舞いを、有限個の状態とそれらの間の遷移というシンプルなモデルに落とし込むのが、マルコフ解析の第一歩です。
「無記憶性」という重要な仮定
マルコフモデルを成り立たせている、最も重要な数学的な仮定が 「無記憶性(Memoryless Property)」 です。
これは、次のような性質を指します。
システムが将来どの状態に遷移するかの確率は、「今の状態」だけで決まり、「過去にどのような経緯でその状態に至ったか」には左右されない
再び信号機の例で言えば、今「青」である信号機が次に「黄」になる確率は、その信号機が10秒前に青になったのか、あるいは30秒前に青になったのかには関係しない、ということです。(実際の信号機はタイマーで動くので厳密には違いますが、考え方のたとえとしてご覧ください。)
この無記憶性は、数学的には、故障や修復といった事象の起こり方が 「指数分布」に従う(=故障率が一定) という仮定によって表現されます。ISO 13849-1 も、使用期間中の故障率は一定(いわゆるバスタブ曲線の底の部分)として扱っています。この仮定により、複雑な確率の問題を、比較的扱いやすい数学モデルで解析することが可能になるのです。
変化を数値化する:故障率(λ)と修復率(μ)
状態遷移図が描けたら、次はその変化の「速さ」を数値で定義します。ここで登場するのが、故障率と修復率です。
故障率(λ):
部品が単位時間あたりに故障する率です。高信頼性の電子部品などでは、その耐用期間中、故障率はほぼ一定と見なせます。故障率が一定の場合、λ は平均故障時間(MTTF)の逆数になります。
$$λ = \frac{1}{MTTF}$$
修復率(μ):
故障した部品が単位時間あたりに修復される率です。これは平均修復時間(MTTR)の逆数で与えられます。
$$μ = \frac{1}{MTTR}$$
これらの率を状態遷移図の各矢印に割り当てることで、システムの動的な振る舞いを定量的にモデル化する準備が整います。
図から予測へ:モデルの背後にある数学
状態遷移図と各遷移率が定義されると、それらは 連立微分方程式(コルモゴロフの方程式) に変換されます。
考え方はシンプルで、
状態 i の確率の増え方 =(ほかの状態から流れ込む量)-(状態 i から流れ出す量)
です。ある状態 i にいる確率 の時間変化は、「他のすべての状態 j から状態 i へ流れ込む量の合計」から、「状態 i から他のすべての状態 j へ流れ出す量の合計」を引いたものとして、以下のように表されます。
$$\frac{dP_i(t)}{dt} = \sum_{j \neq i} P_j(t)\,λ_{ji} \;-\; P_i(t)\sum_{j \neq i} λ_{ij}$$
ここで、は状態 j から状態 i への遷移率です。
 中の人
水がいくつかのタンクの間を行き来しているイメージです。「入ってくる量 - 出ていく量」で、タンクの水位(=その状態にいる確率)が変わります。
最終的な目標である PFH は、システムが「安全機能が働いている状態」から「安全機能が失われた危険な状態」へ遷移する頻度として計算されます。ISO 13849 の考え方では、これを ミッションタイム (通常20年)全体で平均 します。
$$PFH = \frac{1}{T_M}\int_0^{T_M} \sum_{i \in S_{safe}} P_i(t)\,\lambda_{i,haz} \; dt$$
つまり、「その状態にいる確率 」と「その状態から危険な状態へ遷移する率 」の積を全部足し合わせ、それを使用期間全体で平均したものがPFHです。
このように、マルコフモデルは、システムの振る舞いを視覚的な図から数学の方程式へと変換し、PFHという具体的な安全指標を導き出すための強力なエンジンとなるのです。
次の部からは、この理論を ISO 13849-1 の具体的なパラメータと結びつけていきます。そのために、まずはここで登場した重要な用語を一覧で確認しておきましょう。
| 用語・記号 | 定義 |
|---|---|
| 状態(State) | システムがとりうる特定の状況(例:正常、故障) |
| 遷移(Transition) | システムがある状態から別の状態へ変化すること |
| λ(故障率) | 部品が単位時間あたりに故障する率。故障率一定ならMTTFの逆数 |
| μ(修復率) | 故障した部品が単位時間あたりに修復される率。MTTRの逆数 |
| (状態確率) | 時刻 t において、システムが状態 i にある確率 |
| Q(遷移率行列) | 状態間の遷移率 を並べた表(行列)。システムの動き方を表す |
| PFH | 危険側故障の1時間あたりの平均頻度 [1/h]。安全な状態から危険な状態への遷移頻度を、ミッションタイム全体で平均したもの |
| MTTFD | 危険側故障までの平均時間(Mean Time To Dangerous Failure) |
| DC | 診断範囲(Diagnostic Coverage)。危険側故障のうち、診断によって検出される割合 |
| CCF | 共通原因故障(Common Cause Failure)。単一の原因で複数のチャネルが同時に故障すること |
| β(βファクタ) | 故障のうち、共通原因によって起きるものの割合 |
| (ミッションタイム) | 使用期間。附属書Kでは20年 |
第3部:ISO 13849-1のパラメータをマルコフモデルの言葉に翻訳する
はじめに:理論と実践をつなぐ「翻訳」作業
前部では、マルコフモデルの基本的な理論について学びました。しかし、この理論を実際の安全設計に役立てるためには、私たちが普段使っている ISO 13849-1 のパラメータ(MTTFD, DC, CCFなど)を、マルコフモデルの「言葉」、すなわち 遷移率 に「翻訳」する必要があります。この部は、その翻訳作業を行うための解説です。
MTTFDから故障率(λD)へ
最も直接的な翻訳は、部品の基本的な信頼性を示す MTTFD(危険側故障までの平均時間)です。マルコフモデルにおいて、これは危険側故障率 に変換されます。MTTFDの逆数が故障率となります。
$$ λ_D = \frac{1}{MTTF_D} $$
例:MTTFD = 100年 = 876,000時間 → [1/h]
この は、モデル内でシステムが「正常(OK)」状態から「危険側故障」状態へ遷移する際の、基本的な遷移率として用いられます。
診断範囲(DC)のモデリング:運命の分かれ道
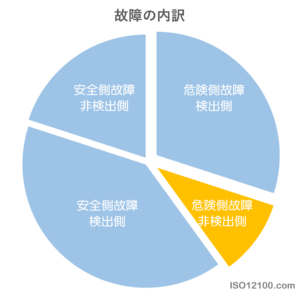
DC(診断範囲)は、発生した危険側故障のうち、診断機能によってどれだけ検出できるかを示す割合です。これはマルコフモデルにおいて非常に巧みに表現されます。故障による遷移を、一本道ではなく 「運命の分かれ道」として、二つに分岐 させるのです。
あるチャネルが危険側故障率 で故障する場合、単一の「故障状態」へ遷移するのではなく、以下の二つの異なる状態へ、それぞれの割合で遷移するものとしてモデル化します。
危険側検出可能(Dangerous Detected, DD)=「見つかる故障」への道:
診断機能によって検出できる故障の経路です。この状態への遷移率は、元の故障率にDCを乗じたものになります。
$$ λ_{DD} = λ_D \times DC $$
危険側検出不能(Dangerous Undetected, DU)=「見つからない故障」への道:
診断機能では見つけられない故障の経路です。この状態への遷移率は、元の故障率に「1 − DC」を乗じたものになります。
$$λ_{DU} =λ_D\times (1 – DC)$$
例:、% なら 、
安全側故障検出側 安全側故障非検出側
危険側故障検出側 険側故障非検出側
この「遷移の分岐」は、診断機能の有効性を確率論的にモデルへ組み込むための基本であり、特にカテゴリ2、3、4のような診断機能を持つアーキテクチャを解析する上で欠かせない手法です。
共通原因故障(CCF)のモデリング:冗長性のアキレス腱
CCF(共通原因故障)は、冗長アーキテクチャ(カテゴリ3、4)の信頼性を評価する上で、最も重要な要因の一つです。これは、過電圧や極端な温度、ノイズ、汚れ、ソフトウェアの不具合といった単一の事象が、独立しているはずの複数の冗長チャネルを同時に機能不全に陥らせる現象を指します。
マルコフモデルでは、CCFはシステムの信頼性における 「近道(ショートカット)」 として表現されます。つまり、「全チャネル正常(OK)」状態から、中間的な「片方だけ故障」の状態を経由せず、「全チャネルが危険側故障した状態」へ直接遷移する矢印 としてモデル化されるのです。
この直接遷移の率は、IEC 61508 などで用いられる βファクタモデル に基づいて計算されます。βファクタは、あるチャネルの故障のうち、共通原因によって引き起こされる故障の割合を示します。例えば、βが2%(0.02)の場合、1チャネルの危険側故障の2%が、もう片方も巻き込むCCFであると仮定します。CCFによる遷移率 λCCF は以下のようにモデル化されます。
$$ λ_{CCF} = β \times λ_D $$
ここで λD は 1チャネル分 の危険側故障率です。
この遷移をモデルに組み込むことで、冗長化による信頼性向上の効果が、CCFによってどの程度相殺されてしまうのかを定量的に確認できます。
この翻訳作業は、設計上の選択がPFHにどう影響するかを「見える化」する強力な手段です。例えば、より高性能な診断を採用してDCを上げる(を減らす)、カテゴリ2でテスト頻度を上げる、といった選択の効果を、式の上で確認できます。以前はこれらの選択の影響を附属書Kの表の区切られた値でしか評価できませんでしたが、マルコフモデルを使えば、それぞれが最終的なPFHにどれだけ効くのかを比べながら検討できます。モデルは単なる検証ツールから、よりよい設計を考えるための道具 へと進化します。
テスト率とデマンド率( , )のモデリング:カテゴリ2の動き方
特定のアーキテクチャ、特にカテゴリ2においては、システムの安全性が テストの頻度 と 安全機能が要求される頻度 に依存します。これらも遷移率としてモデル化されます。
- テスト率(rt):
診断テストが実行される頻度(率)です。例えば、1時間に1回テストが実施される場合、rt = 1 [1/h] となります。マルコフモデルでは、「検出可能な故障(DD)が起きているが、まだテストで見つかっていない」状態から、「故障を検出して安全な状態に移行した」状態への遷移 としてモデル化されます。 - デマンド率(rd):
安全機能の実行が要求される頻度(率)です(例:ガードを開ける頻度)。モデル上では、システムが「安全機能が失われている状態(DD未検出、またはDU)」にあるときにデマンドが発生すると、「ハザード事象」状態へ遷移 します。この遷移率は rd で与えられます。
つまりカテゴリ2では、検出可能な故障が起きたあと、「次のテストで見つかって安全側に止まる」か、「その前に要求が来て危険につながる」か の競争になるわけです。
これらのパラメータを遷移率としてモデルに組み込むことで、ISO 13849-1 の各アーキテクチャを数学的に解析する準備が整いました。次の部では、いよいよこれらの道具を使って、指定アーキテクチャのPFHを考えていきます。
第4部:実践編:指定アーキテクチャのPFHを導出する
はじめに:理論から具体的な数値へ
これまでの部で、マルコフモデルの理論と、ISO 13849-1 のパラメータをモデルの言葉に翻訳する方法を学びました。この部では、いよいよそれらの知識を総動員し、ISO 13849-1 で定義されている主要な指定アーキテクチャ(カテゴリ2, 3, 4)のPFHがどのように決まるのかを見ていきましょう。各アーキテクチャについて、「アーキテクチャの記述」「状態遷移モデル」「PFHの計算」という3つのステップで体系的に解説します。
ケーススタディ:カテゴリ2(単一チャネル・診断付きシステム)
アーキテクチャの記述
カテゴリ2は、単一の機能チャネル(入力I → ロジックL → 出力O)と、それを監視するテスト装置(TE)で構成されるアーキテクチャです。この構成の弱点は、機能チャネルに危険側故障が発生してから、次のテストでそれが検出されるまでの間は、安全機能が失われている可能性があるという点です。したがって、その安全性は テストの頻度と有効性(診断範囲) に大きく依存します。
状態遷移モデルと状態定義
カテゴリ2のSRP/CSは、以下の主要な状態を持つマルコフモデルで表現できます。
| 状態ID | 状態名 | 状態の説明 | 安全機能 |
|---|---|---|---|
| S1 | OK | 機能チャネルとテスト装置(TE)の両方が正常に動作している | 働く |
| S2 | (未テスト) | 機能チャネルに検出可能な危険側故障が発生。まだ次のテスト前 | 失われている(隠れた危険) |
| S3 | 安全停止 | テストで故障を検出し、システムを安全な状態に移行した | 安全(停止) |
| S4 | 機能チャネルに検出不能な危険側故障が発生 | 失われている(隠れた危険) | |
| S5 | TE故障 | テスト装置が故障。機能チャネルは正常 | 働く(ただし監視なし) |
| S6 | TE故障+F故障 | テスト装置が故障した状態で、機能チャネルも故障 | 失われている(検出できない) |
| S7 | HAZ | ハザード事象発生。S2・S4・S6の状態でデマンドが来た場合 | ハザード |
表2-1:カテゴリ2の状態定義
主な遷移は次のとおりです。
- S1 → S2:検出可能な故障(遷移率 )
- S1 → S4:検出不能な故障(遷移率 )
- S2 → S3:テストで発見(遷移率 )
- S2 → S7:テストより先にデマンドが来る(遷移率 )
- S4 → S7:デマンドが来る(遷移率 )
- S1 → S5:テスト装置の故障、S5 → S6:その後の機能チャネルの故障
PFHの計算
この状態遷移モデルから、カテゴリ2のPFHを決める要素は、おおまかに次のように整理できます。
$$PFH_{Cat2} \approx \lambda_D (1-DC) + \lambda_D \cdot DC \cdot \frac{r_d}{r_d + r_t} + \Delta_{TE}$$
- ① 診断で検出できない故障は、そのまま安全機能の喪失につながります。DCを上げるとここが小さくなります。
- ② 検出可能な故障でも、テストより先にデマンドが来ると危険です。これは、いわば 「デマンドが到着する()のと、テストが故障を発見する()のとの競争」 で、デマンドが勝ってしまう割合を表しています。テスト頻度 をデマンド頻度 より十分高くすると、ここが小さくなります。附属書Kの値は、テスト頻度が十分に高いことを前提にしています。
- ③ テスト装置の故障は それだけでは危険になりません。テスト装置が壊れている間に機能チャネルも壊れると、故障を見つけられなくなります。
この整理から、DCを高くすること(①を減らす) と テスト頻度を高くすること(②を減らす) が、カテゴリ2のPFHを下げる上でいかに重要であるかが理解できます。
ケーススタディ:カテゴリ3(冗長・相互監視システム)
アーキテクチャの記述
カテゴリ3は、2つの冗長なチャネルが互いに相互監視(クロスモニタリング)を行うアーキテクチャです。この構成の強みは、いずれか一方のチャネルに単一の故障が発生しても、もう一方のチャネルが安全機能を維持するため、直ちに安全機能が失われることはない点です。
しかし、次の2つの弱点を持っています。
- 故障の累積:
最初の故障が検出されないまま残り、その後にもう一方のチャネルも故障すると、安全機能が失われる - 共通原因故障(CCF):
1つの原因で2つのチャネルが同時に故障すると、冗長化の意味がなくなる
状態遷移モデルと状態定義
カテゴリ3のマルコフモデルは、カテゴリ2よりも複雑になりますが、主要な状態は以下のとおりです。
| 状態ID | 状態名 | 状態の説明 | 安全機能 |
|---|---|---|---|
| S1 | OK | 両方のチャネルが正常に動作している | 働く |
| S2 | 1ch_F_DU | 一方のチャネルに検出不能な危険側故障。もう一方は正常 | 働く(ただし余裕なし) |
| S3 | 1ch_F_DD | 一方のチャネルの危険側故障を相互監視で検出 → 安全停止・修理 | 安全(停止) |
| S4 | HAZ | CCFの発生、または S2 の状態でもう一方のチャネルも故障した場合 | 失われる |
表2:カテゴリ3の状態定義
状態S1(OK)からは、主に3つの経路で故障状態へ遷移します。
- 両チャネルが共通原因故障で同時に故障する経路(S1 → S4、遷移率 )
- 片方のチャネルが独立して故障し、それが検出されない経路(S1 → S2、遷移率 )
- 片方のチャネルが独立して故障し、それが検出される経路(S1 → S3、遷移率 )
※チャネルが2つあるので、独立した故障の遷移率は「2倍」になります。
ハザード状態(S4)へは、S1からのCCFによる直接遷移、または S2(1ch_F_DU)の状態から残りの正常なチャネルが故障する(遷移率 )ことによって到達します。
PFHの計算
このモデルから導かれる PFH の簡易近似式は、カテゴリ3の弱点を明確に示しています。
$$PFH_{Cat3} \approx \beta \cdot \lambda_D + (1-\beta)^2 \cdot \lambda_{DU} \cdot \lambda_D \cdot T_M$$
ここで、 はシステムのミッションタイム(通常20年 = 175,200時間)です。この式は、カテゴリ3の主な敵が二つあることを教えてくれます。
- 第1項(①) は「共通原因故障(CCF)」という、冗長性を根底から覆す外部からの攻撃です。
- 第2項(②) は「二つの独立した故障の累積」という、内部に潜む見えない脅威です。片方に検出不能な故障が起きる確率は時間とともに増えていき()、その状態でもう片方が故障する()と危険になります。これをミッションタイム全体で平均すると、になります。
②は に比例するので、使用期間が長いほど不利 になります。また、DCが低いと が大きくなり、②が急に大きくなります。カテゴリ3では、この二つの項がどちらも無視できない大きさになることが多く(次の第5部の例では、ほぼ半々です)、CCF対策(附属書Fのスコア65点以上)と診断の両方 が重要であることを数学的に物語っています。
中の人β・λD は CCF による寄与!
 ジュンイチロウ
DU・λD・TM は二重故障の累積による寄与ですね!
ジュンイチロウしかも②は時間 TM に比例するから、使用期間が長いほど不利になる。TRで「20年以外のミッションタイム」を扱えるようになった意味の一つは、ここにあるんですね。
ケーススタディ:カテゴリ4(高信頼性冗長システム)
アーキテクチャの記述
カテゴリ4は、カテゴリ3をさらに強化したアーキテクチャです。基本的な冗長構造は同じですが、診断範囲が「高」(DCavg ≥ 99%) であることが要求されます。これにより、単一の故障は次のデマンドまでにほぼ確実に検出され、未検出故障の累積が安全機能の喪失につながるリスクを非常に小さくします。
モデリングアプローチ
カテゴリ4のマルコフモデルは、構造的にはカテゴリ3とほぼ同じです。しかし、遷移率の大きさが決定的に異なります。DCが99%以上であるため、検出不能な危険側故障率 は非常に小さくなります。これにより、状態S2(1ch_F_DU)へ遷移する確率が大幅に低下します。
PFHの計算
カテゴリ4のPFHは、カテゴリ3と同じ形の式で表されます。
$$PFH_{Cat4} \approx \beta \cdot \lambda_D + \varepsilon$$
の値が非常に小さいため、故障の累積による第2項の寄与は小さくなります。結果として、カテゴリ4のPFHは、ほぼCCFの項によって決まります。これは、優れた診断機能によって「内部の脅威(独立故障の累積)」をほぼ排除した結果、残る主な敵は「外部からの攻撃(CCF)」だけになる、ということを示しています。
だからこそカテゴリ4では、β=2%という前提が実機で本当に成り立っているか、つまり CCF対策が設計・施工・保守まで含めて確実に実施されているか が最優先の課題になるのです。
 中の人
カテゴリ4の安全性は、ほぼ「CCFとの戦い」にかかっているのです。
 中の人
カテゴリ4で PL e を主張するには、β=2%の前提を支えるCCF対策を徹底することが絶対条件です。
第5部:簡略化手法と比べてみる
実践テスト:附属書Kの値を再現する
ISO/TR 13849-3 がもたらす透明性の価値を具体的に示すため、ISO 13849-1 の附属書Kに記載された PFH 値が、マルコフモデルの考え方でどのくらい説明できるかを確認してみましょう。ここでは、一般的なシナリオとしてカテゴリ3のSRP/CSを想定します。
前提条件
- アーキテクチャ:カテゴリ3
- 各チャネルの MTTFD:「高」の上限である 100年
- 平均診断範囲(DCavg):「中」の 90%
- 附属書Kと同じ前提:β = 2%、ミッションタイム = 20年 = 175,200時間
① 簡略化手法(附属書K)による参照
ISO 13849-1:2023 の表K.1 を参照すると、カテゴリ3、MTTFD = 100年、DCavg = 中 の組み合わせに対応する PFH 値は 4.29 × 10⁻⁸ [1/h](PL e) です。
② 簡易近似式による計算
第4部で示したカテゴリ3の簡易近似式と、上記の前提条件を用いて計算します。
各チャネルの危険側故障率:
$$\lambda_D = \frac{1}{100 \times 8760} \approx 1.14 \times 10^{-6}\ \text{[1/h]}$$
検出不能な危険側故障率:
$$ λ_{DU} = λ_D \times (1 – DC) = 1.14 \times 10^{-6} \times (1 – 0.90) ≈ 1.14 \times 10^{-7}\ \text{[1/h]} $$
CCFの項:
$$ β \cdot λ_D = 0.02 \times 1.14 \times 10^{-6} ≈ 2.28 \times 10^{-8} $$
故障の累積の項:
$$ (1-β)^2 \cdot λ_{DU} \cdot λ_D \cdot T_M = 0.98^2 \times 1.14 \times 10^{-7} \times 1.14 \times 10^{-6} \times 175200 ≈ 2.19 \times 10^{-8} $$
合計:
$$ PFH_{Cat3} ≈ 2.28 \times 10^{-8} + 2.19 \times 10^{-8} ≈ 4.5 \times 10^{-8}\ \text{[1/h]} $$
附属書Kの 4.29 × 10⁻⁸ と 約5%の差 で、ほぼ一致しました。わずかな差が出るのは、附属書Kのもとになったモデルが、検出後の修理中の状態などを、より細かく扱っているためです。
ジュンイチロウ簡単な式でも、ちゃんと附属書Kに近い値が出ました!
そして、PFHのうち 約半分がCCF、約半分が故障の累積 だということも見えてきます。
重要なのは、PFHのオーダー(桁数)と、その主な原因(CCFと故障の累積)を理論的に把握できる点です。附属書Kの値を「表に書いてあるから」ではなく、「この前提で、この理由で、この値になる」と説明できる ようになることが、ISO/TR 13849-3 を学ぶ一番の価値と言えます。
定型的評価手順だけでは扱いにくいとき:マルコフ解析が役立つシナリオ
附属書Kに頼る簡略化手法は、多くの標準的なケースで有効ですが、その前提条件から外れると、そのままでは使えなかったり、手間がかかったりします。ISO/TR 13849-3 の式や、マルコフ解析が役立つのは、次のようなケースです。
- ミッションタイムが20年でないとき:
附属書Kは20年固定です。式なら使用期間を変えて計算できます(ただし、6.4 で説明する部品交換・保守の裏付けがセットで必要です)。 - カテゴリ2でテスト頻度を具体的に反映したいとき:
テスト頻度とデマンド頻度の関係を、式に直接入れて評価できます。 - 機能チャネルとテストチャネルの MTTFD が大きく違うとき:
式でその比を考慮できます。 - 非対称な冗長性:
2つの冗長チャネルの信頼性が異なる場合(例:一方が電子部品、もう一方が機械部品)。簡略化手法でも附属書Cの対称化の式で扱えますが、TRの式なら各チャネルの値を直接使えます。 - βの影響を確認したいとき:
附属書Kは β=2% 固定です。式なら、βが変わるとPFHがどう変わるか(感度)を確認できます。ただし、2%より小さいβを実際の評価に使うには、それを裏付ける強い根拠が必要です(6.4参照)。 - 指定アーキテクチャに当てはまらない構成:
2-out-of-3(2oo3、3つのうち2つで判断)のような構成は、TRの式の対象外です。この場合は、個別にマルコフモデルを作るなどの方法が必要になります。
これらのシナリオは、技術の進歩とともに増えています。マルコフモデルを理解することで、設計者は「附属書Kの表に合わせて設計を考える」だけでなく、「自分の設計がなぜそのPFHになるのかを、前提とともに説明する」 ことができるようになります。
ただし、指定アーキテクチャから外れた独自の構成を採用する場合でも、ISO 13849-1 が求める他の要求事項(カテゴリの基本的な要求、CCF対策、ソフトウェアの要求など)は満たす必要があります。モデルで計算できることと、規格の要求をすべて満たしていることは、別々に確認しなければならない点に注意が必要です。
比較表:カテゴリ3で比べてみる
ここまでの違いをより明確にするために、以下の比較表をご覧ください。
| 前提条件 | PFH(附属書K)[1/h] | PFH(簡易近似式)[1/h] | PL | 解説 |
|---|---|---|---|---|
| 基準(β=2%, DC=90%, MTTFD=100年) | 4.29 × 10⁻⁸ | ≈ 4.5 × 10⁻⁸ | e / e | 簡易式でも附属書Kの値をほぼ再現できます。CCFと故障の累積がほぼ半々です。 |
| 感度確認(参考):β=1%と仮定 | 計算できない(β=2%固定) | ≈ 3.4 × 10⁻⁸ | — / e | 「もしβが1%だったら」という仮定の計算です。βを半分にしてもPFHは約25%しか下がらず、PLの区分は変わりません。β=1%で評価してよいという意味ではありません。 |
| 非対称チャネル(MTTFD1=100年, MTTFD2=40年) | 対称化(約74年)して表を引く | ≈ 9.5 × 10⁻⁸ | — / e | PL e の上限(1×10⁻⁷)すれすれです。実務では、余裕がなさすぎて「PL e 達成」とは主張しにくい値です。 |
| 診断範囲の低下(DC=60%、「低」) | DC「低」の列を参照 | ≈ 1.1 × 10⁻⁷ | — / d | DCが下がると故障の累積の項が約4倍になり、PL d に下がります。 |
表3:PFH比較 – カテゴリ3システムにおける簡略化手法と簡易近似式 (簡易近似式の値は参考値です。非対称ケースのCCF項は、2チャネルの故障率の平均にβを掛けています。)
この表から読み取れるのは、
- DCの低下は、PFHに大きく効く(PLが一段下がる)
- βを半分にしても、PFHは思ったほど下がらない(PLの区分は変わらない)
- 境界ぎりぎりの値は、計算上は合格でも実務上は危うい
ということです。どこに設計の手間をかけると効果が大きいのか、そして計算結果にどれだけ余裕があるのかを、数字で確認できるのがマルコフモデル(式)の強みです。
数値の「前提」を正しく扱うために:β・5%許容・ミッションタイム20年
式を自分で使えるようになると、数字をいじりたくなります。ここでは、特に誤解されやすい数字について整理します。
(1) β=2% ― 下げることより「2%の前提を崩さない」ことが大事
附属書Fのスコアリングの範囲では、β=2% が ISO 13849-1 で扱える実質的な下限 です。これより小さいβを主張するには、ISO 13849-1 単独では根拠が足りず、例えば IEC 61508-6 の方法を参考にすることになります。しかし、その場合も、通常の産業機械に当てはめてよいか(適用範囲と前提条件)を慎重に説明する必要があります。β=1% のような値は、異なる原理・異なる実装といった高い多様性と、非常に高い水準のCCF対策を前提とした値であり、一般的な冗長構成の延長で到達できるものではありません。
また、実際のPL評価では、部品の故障率、B10D、MTTFD、DCavg、使用条件、故障の除外、計算シートの入力値など、βの1%と2%の差よりも大きな不確かさ がたくさんあります。
そのため、βを小さく見せることよりも、次のことのほうがずっと重要です。
- 起こりうる共通原因故障のシナリオ(ノイズ、過電圧、温度、振動、汚れなど)を明確にする
- それぞれに対する設計上の対策を示す(異なる原理の部品の採用、分離・絶縁、EMC対策、等電位ボンディングなど。等電位ボンディングやEMC対策については IEC 60204-1 の附属書Hも参考になります)
- 施工・検証・保守まで含めて、対策が有効であることを確認する
- 計算過程と根拠データをあとから追える(トレーサビリティ)ようにしておく
ジュンイチロウβ=2%とみなしてよい状態を、どうやって作って、どうやって証明し続けるか」が本題なんですね。
(2) MTTFD・DCの「5%許容」― 境界ねらいの設計はNG
ISO 13849-1 では、MTTFD や DC が区分の境界付近にある場合に、約5%の差を許容する 考え方が示されています。(該当箇所は規格本文でご確認ください。)
これは、MTTFD も DC も もともと推定値で、数%の誤差は避けられない ため、細かい数字合わせに走らず、PLを実用的な区分として安定して使えるようにするための考え方だと理解できます。 PLの区分はPFHの「桁」で決まる(対数の目盛り)ので、5%の差は区分の幅から見るとごく小さな揺らぎ(log₁₀(1.05) ≈ 0.021、つまり区分の幅の約2%)に過ぎない、という見方もできます。
ただし、実務の審査では、
- 「5%以内だから無条件で上の区分」とはしない
- 最初から境界ぎりぎりをねらった設計は認められにくい
- 製造業者データが十分に保守的か、CCF対策が明確かなど、根拠の信頼性そのもの が見られる
という点に注意が必要です。保守的な判断と、それを裏付ける十分な文書が求められます。
(3) ミッションタイム20年 ― 3つの意味を分けて考える
「20年」は、次の3つを分けて考えると混乱しません。
| 意味 | |
|---|---|
| (a) モデル上の前提 | 附属書Kの計算は、故障率一定・β=2% などとセットで「20年使う」と仮定して計算されている |
| (b) 部品の寿命と交換 | 実機では、T10D(危険側故障が10%に達するまでの時間)が20年より短い部品 は、ミッションタイムの途中で交換することを前提にPLを維持する |
| (c) PLを保つための運用 | 機械のライフサイクルを通じて、保守計画・交換計画・維持体制をどうするか(メーカーにとって大きな課題) |
ISO/TR 13849-3 で「20年以外のミッションタイム」を式に入れられるのは、(a) を変える 計算上の操作 です。実機を20年より長く使うなら、計算を変えるだけでなく、(b) と (c) の裏付けがセットで必要になります。
(4) ツールの出力と設計者の責任
SISTEMA のような評価ツールは便利ですが、ツールの内部での扱い(例:DCの中間値をどう補間しているか)と、規格が想定していることは必ずしも同じではありません。ツールが出した数字を、設計者が自分の言葉で説明できること が、最終的な説明責任につながります。この点は、次回のSISTEMAの記事で詳しく取り上げる予定です。
第6部:高度な考察と未来への備え
安全性を超えて:修復可能なシステムと可用性(アベイラビリティ)のモデリング
この記事では、主に危険側故障の発生頻度(PFH)の解析に焦点を当ててきました。しかし、マルコフモデルの応用範囲はそれに留まりません。モデルに「修復」のプロセス、すなわち修復率 μ を持つ遷移を組み込むことで、修復可能なシステムの振る舞いを詳しく分析することが可能になります。
修復を考慮したモデルを用いると、PFHに加えて、以下のようなビジネス上重要な信頼性指標を算出できます。
- 可用性(アベイラビリティ)(Availability):
システムがある時点で機能している確率。生産ラインの稼働率に直結する指標です。 - 平均故障間隔(MTBF):
修復可能なシステムにおいて、ある故障から次の故障までの平均時間。メンテナンス計画の最適化に欠かせない情報です。
可用性(アベイラビリティ)とは?
ひとことで言うと、「使いたいときに、ちゃんと使える状態になっている割合」 です。
例えば、ある機械を1年間(約8,760時間)動かす予定で、そのうち故障や修理待ちで止まっていた時間が合計88時間だったとします。使える状態だったのは8,672時間なので、可用性は約99%です。
可用性を高める方向は2つあります。
- 壊れにくくする:故障の回数を減らす(MTBFを長くする)
- すぐ直せるようにする:1回あたりの修理時間を短くする(MTTR=平均修復時間を短くする)
$$A \approx \frac{MTBF}{MTBF + MTTR}$$
(A:可用性。「壊れない時間」が長いほど、「直す時間」が短いほど、100%に近づきます)
ここで大事なのは、PFH(安全性)と可用性は、見ているものが違う という点です。PFHは「危険な壊れ方をしないか」、可用性は「止まらずに動き続けられるか」を見ています。例えば、少しの異常でもすぐに機械を止める設計は、安全性は高くなりますが、可用性は下がります。マルコフモデルなら、この2つを同じモデルで同時に計算できます。
MTBF(平均故障間隔)とは?
MTBF は「Mean Time Between Failures」の略です。ひとことで言うと、「直しながら使う機械が、故障してから次に故障するまで、平均どれくらいの時間動いているか」 を表します。
例えば、ある機械が1年間で4回故障し、修理時間を除いて動いていた時間が8,672時間だったとします。MTBF は 8,672 ÷ 4 = 約2,170時間、つまり「平均して約2,170時間に1回壊れる機械」です。ISO 13849-1 には似た言葉が出てくるので、違いを整理しておきます。
| 用語 | 意味 | 主な対象 |
|---|---|---|
| MTBF | 故障から次の故障までの平均時間 | 修理して使い続けるもの(機械全体、設備など) |
| MTTF | 故障するまでの平均時間 | 修理せずに交換するもの(部品など) |
| MTTFD | 危険な壊れ方 をするまでの平均時間 | ISO 13849-1 の安全関連部品 |
一番の違いは、MTBF や MTTF が「すべての故障」を数えるのに対し、MTTFD は「危険側の故障」だけを数えることです。安全側に止まる故障は MTTFD には含めないので、同じ部品でも MTTFD は MTTF より長くなるのが普通です。
そして、MTBF が長い(めったに壊れない)ことと、安全性が高いことは同じではありません。めったに壊れなくても、壊れたときに危険側に壊れるなら安全性は低くなります。逆に、よく止まっても毎回安全側に止まるなら、安全性は保たれます。「止まりにくさ(MTBF・可用性)」と「危険な壊れ方のしにくさ(MTTFD・PFH)」は、別の物差しなのです。
これは、マルコフモデリングという一つのスキルが、安全性と運用効率という、これまで別々に扱われがちだった二つの領域を橋渡しする ことを示唆しています。安全設計の過程で作ったモデルや集めたデータは、プラントの稼働率を予測し、メンテナンス計画を最適化しようとしているチームにとっても、直接的な価値を持ちます。これにより、組織内の「安全部門」と「信頼性・保全部門」の間の壁が取り払われ、設計、安全性、信頼性、運用コストを同時に考える、より統合されたアプローチへの道が開かれます。これは、組織全体の効率性を高める大きな機会となるでしょう。
実践的な課題:「状態空間の爆発」
マルコフ解析を適用する上で、避けて通れない実践的な課題が 「状態空間の爆発」 です。これは、システムを構成する部品の数が増えるにつれて、システム全体として取りうる状態の数が爆発的に増える現象を指します。
例えば、それぞれが「正常」と「故障」の2状態を持つ部品が10個あるだけで、システム全体の状態数は 2¹⁰ = 1,024 にもなります。20個なら 2²⁰ = 約105万を超えます。このように状態数が膨大になると、手作業でのモデル作成は不可能になり、コンピュータによる計算にも大きな負担がかかるようになります。
この課題のため、マルコフ解析は通常、システム全体を一度にモデル化するのではなく、SRP/CSを構成する サブシステム(入力、ロジック、出力など)単位で適用し、その結果を足し合わせる のが一般的です。これは、ISO 13849-1 の考え方(サブシステムごとにPFHを求めて合計する)とも一致しています。
さらに複雑なシステムのマルコフ解析を現実的に行うためには、専用のソフトウェアツールの活用が欠かせません。これらのツールは、状態遷移図をグラフィカルに作成する機能、遷移率行列の自動生成、微分方程式の数値計算、そしてPFHやアベイラビリティといった各種信頼性指標の計算を自動で行う機能を提供します。
まとめ
- ISO/TR 13849-3:2026 は、附属書Kの背景にあるマルコフモデルを「式」として使えるようにした技術報告書です(2026年3月発行)
- 附属書Kで固定だった ミッションタイム・β・テスト頻度 などを考慮して計算できます
- カテゴリ2のPFHは「DC」と「テスト頻度」、カテゴリ3は「CCF」と「故障の累積」、カテゴリ4はほぼ「CCF」 で決まります
- β=2%、ミッションタイム20年、5%許容は「計算の都合で変えてよい数字」ではなく、成立条件とセットの前提 です。大事なのは、その前提が実機で成り立っていることを、設計・施工・保守・文書で示すことです
- TRは ISO 13849-1 の代わりではありません。カテゴリ、ソフトウェア、CCF対策などの要求事項は、引き続き ISO 13849-1 で満たす必要があります
「表を引けば終わり」から、「なぜその値になるのかを説明できる」へ。ISO/TR 13849-3 は、そのための心強い道具になりそうです。