はじめに なぜ「改ざん防止」が新機械規則の最重要テーマなのか?
機械規則(EU)2023/1230では、機械指令2006/42/ECにはなかった要求事項として、附属書III 1.1.9「改ざんに対する保護(Protection against corruption)」が新たに加わりました。あわせて、1.2.1「制御システムの安全性と信頼性」にも、悪意ある第三者からの攻撃や、ソフトウェア更新の記録(トレースログ)に関する要求が追加されています。
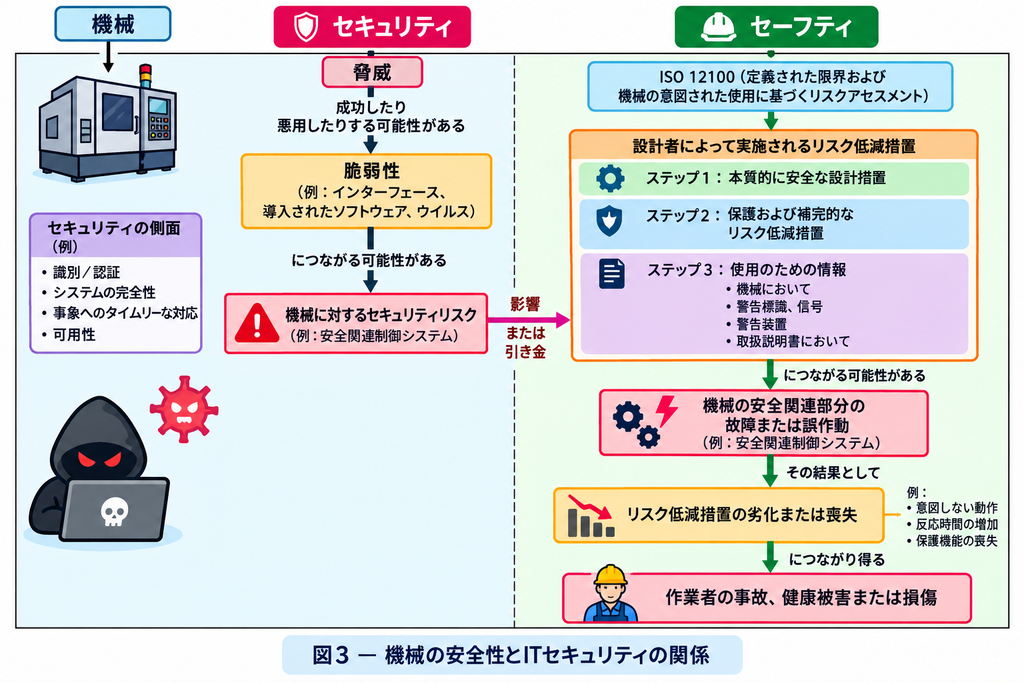
機械指令の時代には、機械の安全は主に機械的・電気的な危険源への対策として考えられてきました。ところが現在の機械は、工場ネットワーク、遠隔保守、クラウド、USBによるソフト更新など、外部とつながることが当たり前になっています。安全機能そのものがソフトウェアとデータで実現されている以上、そのソフトやデータが書き換えられれば、どれほど立派な安全回路も意味を失います。
しかも、この要求は新しいものであるため、設計者の多くにとって「どこまでやればよいのか」の物差しがまだありません。筆者のところにも、この要求事項に関するご相談が増えています。
ガイドラインで示された 1.1.9項 と 1.2.1(a)&(f)項 の位置づけ
今回、欧州委員会の機械規則ガイド(Guide to application of the Machinery Regulation (EU) 2023/1230)のうち、1.1.9と1.2.1(a)・(f)の部分について、暫定的かつ部分的なものとして公開されました。
ガイドは、1.2.1(a)は1.1.9と密接に関係しているので両者をあわせて読むべきであり、同じセキュリティ対策が両方の要求を満たすこともある、としています。1.2.1(f)は、1.1.9で求められる記録(ログ)を、当局の求めに応じて5年間使えるようにする要求です。つまりこの3つの項目は、ひとまとまりの「改ざん防止」の要求として理解するのが適切です。
一般ITセキュリティと異なる「機械安全(Safety)におけるセキュリティ」の定義
ガイドは冒頭で、1.1.9の範囲をはっきりと限定しています。
- 1.1.9が扱うのは「安全」に関わる側面である。
- データの機密性(情報漏えい)や知的財産の保護は対象外。
- サイバーセキュリティ全般や事業継続(BCP)についてのガイダンスは含まない。
一般的なITセキュリティでは、「機密性(Confidentiality)」「完全性(Integrity)」「可用性(Availability)」の3つを守ることが基本とされます。これに対して1.1.9は、「外部からの接続や改ざんが原因で、人がけがをする状況にならないこと」だけを求めています。工場のITセキュリティをすべて整えなさい、という要求ではありません。あくまで機械安全の要求です。
第1章:公式ガイドが明かす重要キーワードの正しい解釈
1-1. 「改ざん(Corruption)」とは何か?
安全関連信号・データの「完全性(Integrity)」と「真正性(Authenticity)」の侵害
ガイドは、1.1.9を「機械規則の意味で安全に関係するすべての信号やデータについて、その完全性や真正性が、許可なく、あるいは有害な形で損なわれることから機械を守るための要求」と説明しています。
- 完全性:
内容が書き換えられていないこと - 真正性:
本物であること(正しい相手から来たものであること)
「corruption」は「改ざん」と訳されることが多いのですが、条文には「偶発的または意図的な(accidental or intentional)」とあります。悪意ある攻撃だけでなく、ノイズや操作ミスなどによる意図しないデータの破損も含む点に注意してください。
そのうえでガイドは、改ざんによって生じるリスクのアセスメントが必要だとしています。機械がどれだけ外部にさらされているか(暴露)、どこに弱点があるか(脆弱性)、どのような脅威が考えられるかを分析し、ライフサイクル全体を通じて危険状態を防ぐ対策を決めます。典型的な「暴露」の例として、リモートアクセス、クラウド接続、保護されていないインターフェースが挙げられています。
1-2. 「接続(Connection)」の範囲
LAN/USBだけでなく、無線、一時的なメンテ機器、ルーター越しの「間接接続」も対象
1.1.9. Protection against corruption
The machinery or related product shall be designed and constructed so that the connection to it of another device, via any feature of the connected device itself or via any remote device that communicates with the machinery or related product does not lead to a hazardous situation.
1.1.9 改ざんに対する保護 (第1段落)
機械または関連製品は、他の機器が接続された場合に、その接続された機器自体の機能によっても、機械と通信する遠隔機器を介しても、危険状態に至らないように設計・製造されなければならない。
ガイドは、条文中の言葉を次のように定義しています。
- 接続:
プラグの差し込みのような物理的な接続と、ネットワーク接続の確立のような論理的な接続の両方。有線・無線の両方、一時的な接続・常時の接続の両方を含む。 - 他の機器:
別の機械やネットワークスイッチのような独立した機器と、リモコン、プログラミング装置、可搬式HMI(操作パネル)のような機械の外部にある機器の両方。 - 間接的:
直接ではなく、ネットワークなど一つ以上の別の機器を経由した接続。
さらにガイドは、意図した使用(および合理的に予見可能な誤使用)の範囲では触れられない、あるいは触れにくい接続部も考慮が必要になる場合がある、としています。例として、筐体の中の基板にあるデバッグ用コネクタが挙げられています。特に、不特定の人が触れられる場所に置かれる機械では、誰かがそれを使うことが予想されます。
危険状態につながりうるすべてのデータの流れと通信経路を特定すること、そして公衆ネットワークからアクセスできるインターフェース(ネットワークソケットなど)には特別な注意を払うことも求められています。
1-3. 「危険な状況を引き起こさない」の本質
稼働継続(可用性)は不要。「攻撃されたら安全停止(Safe State)できる」設計で適合する
ガイドは「危険状態に至らない」を次のように説明しています。
- 考慮すべき残留セキュリティリスクを、セキュリティ対策(まず本質的な対策、それが無理なら技術的な対策)によって、受け入れられている残留安全リスクと同程度の許容可能なレベルまで下げること。
- その際、第三者による合理的に予見可能な(悪意ある)改ざんの試みも考慮すること。
セキュリティのリスクも、安全のリスクと同じ物差しで「許容可能か」を判断する、ということです。ISO 12100でリスクアセスメントを行ってきた方にとっては、なじみのある考え方だと思います。
そして、実務上とても大事な一文があります。
- 改ざんが起きたときに、機械が通常運転を続けられる必要はない。「停止」などの安全な状態に移行してもよい。
セキュリティ対策というと「攻撃を受けても動き続ける」ことを想像しがちですが、それは可用性の考え方です。機械安全の観点では、改ざんを検知したら安全側に止まればよいのです。
 ジュンイチロウ
サイバー攻撃を受けても、機械は動き続けなければならないのでしょうか。
 中の人
いえ。ガイドは、改ざんが起きたときに通常運転を続ける必要はなく、「停止」などの安全な状態に移行してよいと明記しています。生産が止まるのは事業継続の問題で、1.1.9の対象外です。ただし、改ざんを検知でき、検知したら確実に安全な状態に移行できることが前提です。
第2章:ハードウェア・ソフトウェアの保護と「証拠収集」要件(1.1.9項)
2-1. 本質的セキュリティ設計(Inherent Security)の優先
未使用ポートの閉鎖・遮断、物理的施錠、データダイオードの活用
A hardware component transmitting signal or data, relevant for connection or access to software that is critical for the compliance of the machinery or related product with the relevant essential health and safety requirements shall be designed so that it is adequately protected against accidental or intentional corruption.
1.1.9 (第2段落 前半)
機械または関連製品が関連する必須安全衛生要求事項に適合するために重要なソフトウェアへの接続またはアクセスに関わる、信号またはデータを伝送するハードウェア部品は、偶発的または意図的な改ざんから適切に保護されるように設計されなければならない。
Software and data that are critical for the compliance of the machinery or related product with the relevant essential health and safety requirements shall be identified as such and shall be adequately protected against accidental or intentional corruption.
1.1.9 (第3段落)
機械または関連製品が関連する必須安全衛生要求事項に適合するために重要なソフトウェアおよびデータは、そのようなものとして特定され、偶発的または意図的な改ざんから適切に保護されなければならない。
保護の対象として、ガイドは次の例を挙げています。
- ハードウェア:
リモートコントローラ、安全コントローラ(安全PLCなど)、安全コントローラ用の遠隔保守装置、無線センサ。ソフトウェアを使わないディスクリート回路のリモコンも、通信が攻撃されうるなら対象になりうる。 - ソフトウェア:
安全コントローラのソフトウェア、セーフティレーザースキャナのファームウェア、安全に関わるソフトが動くコンピュータのOS - データ:
圧力センサの値、パラメータとして設定された最高速度
製造者は、これらを「安全に関わるもの」として特定し、そのことを示したうえで保護しなければなりません。
ここで重要なのは、ガイドが「対策は附属書III 1.1.2(b)に定めるリスク低減の優先順位に従わなければならない」と明記していることです。1.1.2(b)は、ISO 12100のリスク低減の3ステップ(本質的安全設計 → 安全防護・付加保護方策 → 使用上の情報)に対応する条文です。ガイドの例をこの順番に当てはめると、次のようになります。
接続や遠隔アクセスが必要ないなら、アクセスそのものを塞ぐ。
データダイオード(データを一方向にしか通さない装置)を使う。ファイアウォールのような別のセキュリティ機器で保護してもよい。電子的な手段に限らず、インターフェースを機械のそばにいる許可された人しか使えないように物理的に制限する(施錠など)方法もある。
接続や遠隔アクセスが必要な場合は、出荷時は無効化するなど安全な状態で納入し(「セキュリティ・バイ・デフォルト」)、ユーザーが安全にアクセスするために何をすべきかを取扱説明書に記載する。
「使わない口は塞ぐ」が最優先、というのは、まさにISO 12100の本質的安全設計の考え方と同じです。
ソフトウェアとデータの保護については、次のような対策例が挙げられています。
- サービス用インターフェースの保護
- ソフトウェア更新時の署名検証(配布元が本物かを確認する仕組み)
- 暗号学的メッセージ認証コード(MAC:データが改ざんされていないことと、正しい相手から来たことを確認するための符号)
- ハッシュ(データから計算される「指紋」のような値。少しでも書き換わると値が変わる)
- チェックサム(ただし偶発的な破損に対する保護のみ)
- 組織的な対策(特別な手順書など)
チェックサムについて「偶発的な破損に対する保護のみ」と明記されている点は見落とせません。チェックサムは、攻撃者がデータを書き換えたうえで計算し直すことができるため、意図的な改ざんへの対策にはなりません。
また、機械が公衆ネットワークに接続されうる場合(意図した使用でも、予見可能な誤使用でも、偶然でも)で、それによって安全関連システムが影響を受けうるときは、セキュリティ保護方策への要求が特に高くなるとされています。重要なソフトウェアの設定ファイルは、製造者が明示的に意図した手段(適切なアクセス管理・権限レベルなど)以外で、ユーザーや第三者が触れられないようにすべきとされています。
2-2. 「介入の証拠(Evidence of intervention)」は電子ログだけではない
不正開封防止シール(Anti-tampering seal)や物理的な痕跡も立派なエビデンス
Software and data that are critical for the compliance of the machinery or related product with the relevant essential health and safety requirements shall be identified as such and shall be adequately protected against accidental or intentional corruption.
1.1.9 (第2段落 後半)
機械または関連製品は、機械または関連製品の適合に重要なソフトウェアへの接続またはアクセスに関わる場合、そのハードウェア部品への正当または不正な介入の証拠を収集しなければならない。
The machinery or related product shall collect evidence of a legitimate or illegitimate intervention in the software or a modification of the software installed on the machinery or related product or its configuration.
1.1.9 (第5段落)
機械または関連製品は、機械または関連製品にインストールされたソフトウェアまたはその設定への、正当または不正な介入、もしくはソフトウェアの変更の証拠を収集しなければならない。
安全に関わるハードウェアやソフトウェアに誰かが手を加えたこと(正当な作業であれ、不正な改ざんであれ)を、後から追跡できるようにする要求です。
ハードウェアへの介入について、ガイドは証拠を残す方法として次の3種類を挙げています。
- 物理的な方法:
ねじのセキュリティペイント、筐体の封印シール、接着された筐体 - データ処理による方法:
侵入検知 - 監視による方法:
録画付きの、常時かつ独立したカメラ監視
ソフトウェアへの介入としては、安全プログラムのシーケンスやアルゴリズムの変更、安全コントローラのファームウェア更新、プロセスパラメータや最小値・最大値といった設定の変更が例に挙がっています。ディップスイッチやポテンショメータ(可変抵抗)のようなハードウェアで行う設定については、コントローラのソフトで追跡する、ハッシュで完全性を確認する、あるいは介入の証拠となる機械的な封印を使う、のいずれでもよいとされています。
つまり、「証拠」は電子ログに限られません。封印シールや物理的な痕跡も、正式な証拠の手段として認められています。
ただし注意したいのは、封印シールやセキュリティペイントは「改ざんを防ぐ」ものではなく、「改ざんされたことがわかる」ための手段だということです。また、ガイドは対象を「適合に重要なソフトウェアへの接続またはアクセスに関わるハードウェア」に限定しています。どこに貼るべきかは、リスクアセスメントで重要と判断した部品から決めるものであって、「とりあえず全部に貼れば大丈夫」というものではありません。
このほか、ガイドは次の点も示しています。
- ログに頼る場合は、証拠の保存期間を十分に長く設計する。対策は原則として製品のライフサイクル全体にわたって有効でなければならない。
- 通信プロトコル自体に安全のための保護の仕組みがある場合(いわゆる「ブラックチャネル」通信)は、途中の通信機器が改ざんされても適合は損なわれないため、その機器への介入の証拠を記録する必要はない。ブラックチャネルとは、途中の通信経路を信用せず、送り手と受け手の間で安全のためのチェック(番号付け、タイムアウト監視、データの検査など)を行う方式で、安全通信プロトコルでよく使われます。
- 機械の種類によっては、タイムスタンプ、カウンタ、介入の種類(ファームウェア更新か設定変更かなど)といった補足情報も記録する必要がありうる。
 ジュンイチロウ
制御盤のねじに封印シールを全部貼っておけば、1.1.9の証拠収集は大丈夫でしょうか?
 中の人
封印シールは証拠を残す方法の一つとして認められていますが、改ざんを「防ぐ」ものではなく「改ざんされたことがわかる」ためのものです。
対象は適合に重要なソフトウェアへの接続やアクセスに関わるハードウェアで、どこに貼るかはリスクアセスメントで決めます。
全部に貼ることが答えではなく、貼るべき場所を説明できることが大切です。
2-3. 安全ソフトウェアの「識別表示」義務
インストールされている安全ソフトのバージョンをいつでも容易に確認できる構造
The machinery or related product shall identify the software installed on it that is necessary for it to operate safely, and shall be able to provide that information at all times in an easily accessible form.
1.1.9 (第4段落):
機械または関連製品は、安全に運転するために必要なインストール済みのソフトウェアを識別し、その情報をいつでも容易にアクセスできる形で提供できなければならない。
ガイドによると、インストールされている安全関連ソフトウェアの情報と、もしあれば完全性・真正性のチェック結果を、機械の画面表示やエクスポート可能なファイルなどの形で提供し、正しいバージョン・リビジョンに保つ必要があります。
条文の「いつでも(at all times)」と「容易にアクセスできる(easily accessible)」についても説明があります。
- 「いつでも」:
オペレータ、サービス技術者、製造者、市場監視当局などが必要としたときに、たとえば電源が入っていれば提供できること。常に画面に表示されている必要はなく、メニューを選ぶ、ボタンを押すといった操作の後に表示できればよい。ただし、上市後にこの機能が無くなってはならず、使用期間を通じて、通常運転中や保守作業中に取り出せる必要がある。 - 「容易にアクセスできる」:
過大な労力を要しないこと。機械に通常付属している手段で得られるべきであり、特別なエンジニアリングツールや、複雑な多段階の手順が必要であってはならない。
「常時表示」が求められているわけではない一方で、「メーカーのサービスマンがパソコンと専用ソフトをつながないとバージョンがわからない」という状態では不十分だということです。
ジュンイチロウ安全ソフトのバージョンは、画面に常に表示しておかなければならないのですか?
 中の人
いいえ。メニューを選ぶ、ボタンを押すといった操作の後に表示できればよいとされています。
ただし、特別なエンジニアリングツールを使わずに確認できること、そして上市後も使用期間を通じてその機能を残しておくことが求められています。
第3章:制御システムへの要求と「5年間のログ保管」(1.2.1項)
3-1. 1.2.1(a)項:第三者による「悪意ある試み」への耐性
(a) they can withstand, where appropriate to the circumstances and the risks, the intended operating stresses and intended and unintended external influences, including reasonably foreseeable malicious attempts from third parties leading to a hazardous situation;
1.2.1 (a)
制御システムは、状況とリスクに応じて、意図した運転上のストレスと、意図した外部影響および意図しない外部影響(危険状態につながる、合理的に予見可能な第三者による悪意ある試みを含む)に耐えられるように設計・製造されなければならない。
ガイドが挙げる「悪意ある試み」の例は次のとおりです。
- 制御システムの安全関連部への不正な遠隔アクセス
- ソフトウェアや設定パラメータの不正な変更
- 安全関連データの伝送の操作や改ざん
- 保守用ポートやリムーバブルメディア(USBメモリなど)といったローカルインターフェースを不正に使って、安全機能を妨害すること
こうした攻撃はネットワーク機能を悪用するものに限らず、サプライチェーン(部品や機器の供給経路)や、触れられるサービス用インターフェースなど、別の経路からも行われうるとされています。
さらに、これまで想定してきた範囲の外から来る影響、たとえば機械に物理的に近づけない悪意ある第三者による行為も、危険状態につながることが合理的に予見できるなら考慮しなければならない、としています。ISO 12100でいう「機械の制限の決定」の段階で、従来は考えなかった人や経路を視野に入れる必要がある、ということです。
3-2. 1.2.1(f)項:トレーシングログ(Tracing log)の5年間保管ルール
(f) the tracing log of the data generated in relation to an intervention and of the versions of safety software uploaded after the machinery or related product has been placed on the market or put into service is enabled for five years after such upload, exclusively to demonstrate the conformity of the machinery or related product with this Annex further to a reasoned request from a competent national authority.
1.2.1 (f)
上市または使用開始後にアップロードされた安全ソフトウェアのバージョンと、介入に関して生成されたデータのトレースログは、そのアップロード後5年間、所轄の国家当局からの理由のある要請に応じて、本附属書への適合を示すためだけに、利用できるようにしなければならない。
ガイドのポイントは次のとおりです。
- 1.1.9第5段落で求められる、安全関連ソフトウェアへの介入やバージョン変更の記録について、事故の後などに当局から理由のある要請があったとき、当局が附属書IIIへの適合を確認できるように設計する。
- 個々の事象は、安全ソフトウェアの変更後、少なくとも5年間保存する。
- この要求は、上市・使用開始後に安全ソフトウェアを変更できる可能性がある場合に適用される。変更したのが誰か、意図的かどうかは関係ない。
- トレースログは、安全関連ソフトウェアの実際の状態を反映し、信頼できる保存場所に保存すべきである。
「誰が変えたかは関係ない」という点は重要です。メーカーの正規のアップデートでも、ユーザー側の担当者による変更でも、記録の対象になります。
「機械の使用開始(put into service)時点」から有効化する義務
ガイドは、ログをいつから記録し始めるかについては明記していません。この点は、整合規格案prEN 50742(照会用ドラフト)が具体化しており、トレースログは少なくとも機械の使用開始の時点から有効にしなければならない、としています。あわせて、介入の種類ごとに少なくとも最後の介入の証拠は必ず残すこと、各記録は5年以上保存することも求めています。
工場出荷時にログ機能をオフにしたまま納入し、「必要ならユーザーが有効にする」という設計では足りない、ということです。
ログの改ざん防止と外部ストレージ利用時の要件
ログそのものが書き換えられたり消されたりしては、証拠になりません。prEN 50742(照会用ドラフト)は、ログを改ざんから適切に保護すること、ログの削除は許可された手順でのみ可能とすること、ログの削除自体も記録することを求めています。
外部ストレージについては、ガイドが明確な条件を示しています。
- 証拠の保存や監視に外部機器(ログサーバー、監視カメラなど)を使う場合、外部のデータ処理・監視が完全に動作し、必要な証拠をすべて正常に保存できたときにしか、機械が運転できないようにしなければならない。
カメラが止まっていても機械は動く、ログサーバーが落ちていても機械は動く、という構成では要求を満たしません。外部に記録するなら、記録できていることと機械の運転をインターロックする必要があります。
第4章:整合規格(prEN 50742)をどう使って適合させるか?
1.1.9と1.2.1(a)・(f)の要求を具体化する整合規格として、CENELEC TC 44Xで「prEN 50742 Safety of machinery – Protection against corruption」の作成が進められています。本章は、2025年12月の照会用ドラフト(prEN 50742:2025)に基づいて書いています。最終版では内容が変わる可能性がある点にご注意ください。
prEN 50742そのものについては、別の記事で詳しく解説しています。


4-1. 2つの適合ルート:アプローチA(独自規定) vs アプローチB(IEC 62443準拠)
prEN 50742では、次の2つのルートのどちらかを選びます。どちらのルートでも、EN ISO 12100によるリスクアセスメントが共通の前提になります。
- アプローチA:
prEN 50742が独自に定める要求に従うルート。ISO 12100によるリスクアセスメントの後に脅威アセスメントを行い、安全機能ごとに「安全関連セキュリティレベル(SRSL)」を決めて、そのレベルに応じた認証、権限管理、ソフトや設定の完全性確認、物理的な改ざんの検知などの要求を満たす。 - アプローチB:
IEC 62443シリーズ(62443-4-1:開発プロセス、62443-3-3:システム、62443-4-2:部品)に従うルート。すでに産業用サイバーセキュリティの仕組みを持っている製造者向け。
ドラフトは、両者は同等に認められるルートであり、どちらを選ぶかは製造者の労力、得られる価値、知識、適用分野などによる、としています。
アプローチAの対策の進め方も、ISO 12100の3ステップと同じ構造になっています。危険状態につながる脆弱性はまず取り除き(例:不要なインターフェースの除去、開発用のJTAG端子の無効化)、取り除けないものは緩和し(例:認証の導入)、それでも残るものは使用上の情報でユーザー側の対策を伝える(例:「このフィールドバスは信頼できる社内ネットワーク専用」と取扱説明書に書く)、という順番です。
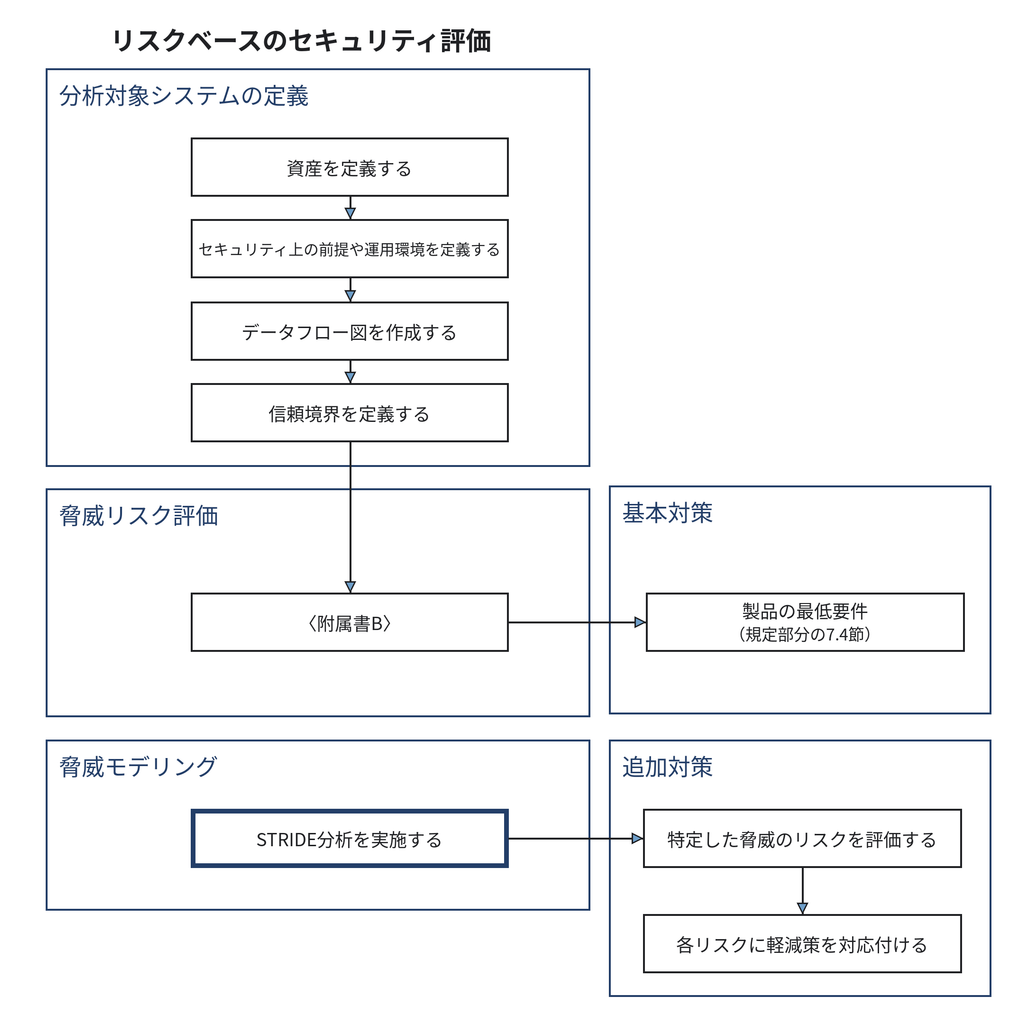
4-2. 脅威モデリングの実務:データフロー図(DFD)と STRIDE 分析の活用法
Annex C にみる安全PLC・HMI・通信経路の脅威洗い出し
prEN 50742の附属書Cでは、脅威モデリングの進め方が、包装機(縦型の充填包装機)と無線操作の積込みクレーンを例に示されています。手順の流れは次のとおりです。
安全に関わる資産を洗い出す(安全設定データ、安全アプリケーションソフト、設定を保存するSDカード、安全機器のファームウェア、安全バス上のデータなど)
セキュリティコンテキストを決める(誰が近づけるか、設置場所、盤の施錠、遠隔接続の方法など。ドラフトは、これを安全分野の「意図した使用」にあたるものと説明しています)
データフロー図(DFD)を描く(資産、データの保存場所、処理、人、ネットワーク機器、データの流れ)
信頼境界を引く(信頼度が同じ範囲を囲む)
STRIDE分析で、図の要素ごとに脅威を洗い出す
安全に関わる脅威だけを残し、悪用の前提条件と脅威の型に分類して、対策を選ぶ
STRIDEは、脅威を6種類に分けて漏れなく洗い出すための分類です。附属書CではSTRIDEを例として使っていますが、ほかの手法でもよいとされています。
- S(Spoofing:なりすまし):
正規の機器や人のふりをする - T(Tampering:改ざん):
データやソフトを書き換える - R(Repudiation:否認):
やったことの痕跡を消す、言い逃れる - I(Information disclosure:情報漏えい):
情報を盗み見る - D(Denial of service:サービス妨害):
通信や機能を止める - E(Elevation of privilege:権限昇格):
本来の権限より上の操作をする
分析の中心になる問いは、「改ざんが、ISO 12100に基づくリスク低減方策に、直接・間接に悪影響を与えうる場所はどこか」です。そのため、I・D・Eについては、安全上の性質が変わらない限り対象外になりうる、という扱いになっています。たとえばD(サービス妨害)で安全PLCが安全停止するだけなら、機械は使えなくなっても危険状態ではないので許容される、と整理されています。第1章で見た「安全停止できればよい」というガイドの考え方と一致しています。
包装機の例で挙げられている脅威を、いくつか要約して紹介します。
- HMIのなりすまし:
HMIのふりをする機器をつないで、操作入力を偽装する。あるいはPLCとHMIの間に機器を挟み、異常を隠して正常な値だけを表示させる。 - SDカードのすり替え:
別の安全設定を入れたカードに差し替え、事故の後で元に戻して痕跡を隠す(R:否認の典型例)。 - 安全PLCとインバータ間の通信:
モータの速度フィードバックを偽装し、安全な速度を超えさせる。 - USB設定ポート:
- パスワードの総当たり、職場でのパスワードの使い回し、悪意あるUSB機器による安全設定の上書き。
無線操作の積込みクレーンの例では、偽の送信機による操作、通信を録音して後から流し直す「リプレイ攻撃」、電波妨害などが挙げられています。あわせてドラフトは、無線制御装置の分野別規格(IEC 62745など)は偶発的な通信エラーへの対策は求めているが、なりすましや改ざんのような悪意ある攻撃はカバーしていない、と指摘しています。
4-3. よくある誤解:ペネトレーションテスト(侵入テスト)は必須か?
ガイドライン・規格が求める「入力データの検証」「機能検証」の現実的な線引き
「改ざん防止に対応するには、ペネトレーションテスト(実際に攻撃を試みて弱点を探す試験)が必須なのか」というご質問をよく受けます。
ガイドは、機械が公衆ネットワークに接続されうる場合で、それによって安全関連システムが影響を受けうるときに、製造者は保護方策の選定(最新の暗号技術など)と、その妥当性確認(例としてペネトレーションテスト)に特に注意を払うべき、としています。つまりペネトレーションテストは、リスクの高いケースで挙げられている妥当性確認の例であり、すべての機械に一律に求められているものではありません。
prEN 50742のアプローチA(照会用ドラフト)にも、ペネトレーションテストを一律に求める規定はありません。ドラフトにあるのは、製品が備えるべき機能としての要求です。たとえば、外部から受け取る入力データを決められた範囲と照合し、不正なデータは受け付けないこと(SRSLが高いほど、形式やデータ型、プロトコルまで厳密に検証する)、起動時などにソフトや設定の完全性を確認すること、といった要求です。製造者は、これらの機能が設計どおりに働くことを検証し、記録に残す必要があります。
一方、アプローチB(IEC 62443準拠)を選ぶ場合は、IEC 62443-4-1の開発プロセスに従うことになり、そこにはペネトレーションテストを含むセキュリティの検証・試験が含まれます。
現実的な線引きとしては、次のように整理できます。
- インターネットなど信頼できないネットワークにつながり、安全機能に影響しうる機械:ペネトレーションテストを含む妥当性確認を検討すべきケース
- それ以外の機械(アプローチA) → 要求されたセキュリティ機能(認証、完全性確認、入力データの検証など)が働くことの機能検証が中心
ジュンイチロウ改ざん防止に対応するには、ペネトレーションテストが必ず必要なのでしょうか。
 中の人
一律に必須というわけではありません。
ガイドでは、公衆ネットワークにつながり安全関連システムが影響を受けうる機械について、妥当性確認の例として挙げられています。
アプローチAでは求められる機能が働くことの確認が中心ですが、IEC 62443に従うアプローチBでは、ペネトレーションテストを含むセキュリティの試験を行うことになります。
4-4. EUサイバーセキュリティ法(CSA: 2019/881)認証による適合の推定(第20条第9項)
ガイドは、機械規則第20条(9)により、サイバーセキュリティ法(Regulation (EU) 2019/881)に基づくサイバーセキュリティ認証書または適合声明書の対象となっている機械は、1.1.9と1.2.1への適合が推定される、と紹介しています。
整合規格(EN 50742)が官報に掲載された後は、それに従うことでも適合の推定が得られます。どちらのルートを使うかは、機械の性格や、すでに取得している認証によって判断することになります。
おわりに
ガイド全体を通して読むと、1.1.9と1.2.1(a)・(f)の要求は、まったく新しい特別な仕組みというより、ISO 12100で行ってきたリスクアセスメントとリスク低減の枠組みを、「改ざん」という新しい危険の原因に広げたものだと理解できます。
- 物理的に近づけない第三者や、ネットワーク・サプライチェーン経由の影響も考慮する。
- 安全に関わる信号・データ・ソフトウェアと、その通信経路・データの流れを洗い出す。
- リスクの見積り・評価:セキュリティの残留リスクを、安全の残留リスクと同じ物差しで許容可能かどうか判断する。
- 1.1.2(b)の優先順位(本質的対策 → 技術的対策 → 使用上の情報)に従う。不要な接続は塞ぐことが最優先。
- 改ざんを検知したときは、安全な状態(停止など)に移行してよい。
一方で、ISO 12100だけでは足りない部分もあります。ガイドが繰り返し述べているように、脅威の想定や情報セキュリティ固有の手法・対策が別途必要になります。
機械規則の適用開始(2027年1月20日)まで、残された時間は多くありません。まずは自社の機械について、「どこから接続できるのか」「安全に関わるソフトウェアとデータは何か」「変更されたことを後から確認できるか」を洗い出すところから始めることをお勧めします。
参考資料:
・Regulation (EU) 2023/1230 on machinery, Annex III 1.1.9 and 1.2.1
・Guide to application of the Machinery Regulation (EU) 2023/1230, Annex III, 1.1.9 and 1.2.1(a) & (f) – protection against corruption, Final version – 18 October 2026
・prEN 50742:2025 Safety of machinery – Protection against corruption