
はじめに
こんにちは!
機械規則のサイバーセキュリティ(改ざんからの保護)についてご相談を受けていると、よく耳にする一言があります。
 ジュンイチロウ
うちは USB ポートも制御盤も、全部に封印シールを貼るから大丈夫でーす
たしかに封印シールは、昔から機械の現場で使われてきた、わかりやすくて安い対策です。安全弁の設定や、調整つまみに封印をした経験のある方も多いと思います。
 中の人
さて、本当にそれで大丈夫なのでしょうか?
その反対に、メーカーや商社に勧められるまま、「IEC 62443 対応」をうたう高価なセキュリティルーターを導入して安心している会社もあります。こちらも、ご相談がとても増えているテーマです。
この記事では、2025年12月に公開された規格案 prEN 50742(照会用ドラフト)と、技術報告書 ISO/TR 22100-4 をもとに、封印シールで「できること」と「できないこと」、封印シールをきちんと効かせるための手続き、そしてセキュリティルーターを導入するときのメリットとデメリットを整理します。prEN 50742 そのものの解説は、別の記事をご覧ください。


結論から
- 規格案は、封印シールの破れを「証拠」の一つとして認めています。物理的な改ざんの検知手段としても例に挙げています。
- 一方で、封印シールが守れるのは「貼った場所への物理的なアクセス」だけです。ネットワークや HMI からの書き換えは、シールがきれいなままでも起こりえます。
- さらに、だれが貼り、だれが確認し、破れていたらどうするか、という手続きがないシールは、ただのステッカーです。
反対に、高価なセキュリティルーターを入れれば安心、というわけでもありません。ルーターが守れるのはネットワークの通り道だけで、機械側で満たすべき要求は残ります。費用や、使いこなす人の問題もあります(6章)。
封印シールは「最後の砦」ではなく、対策を組み立てる部品の一つ。この記事では、その使いどころを一緒に考えていきます。
1. 規格案で、封印シールはどう扱われているか
prEN 50742 の照会用ドラフトには、封印シールが3つの場面で登場します。
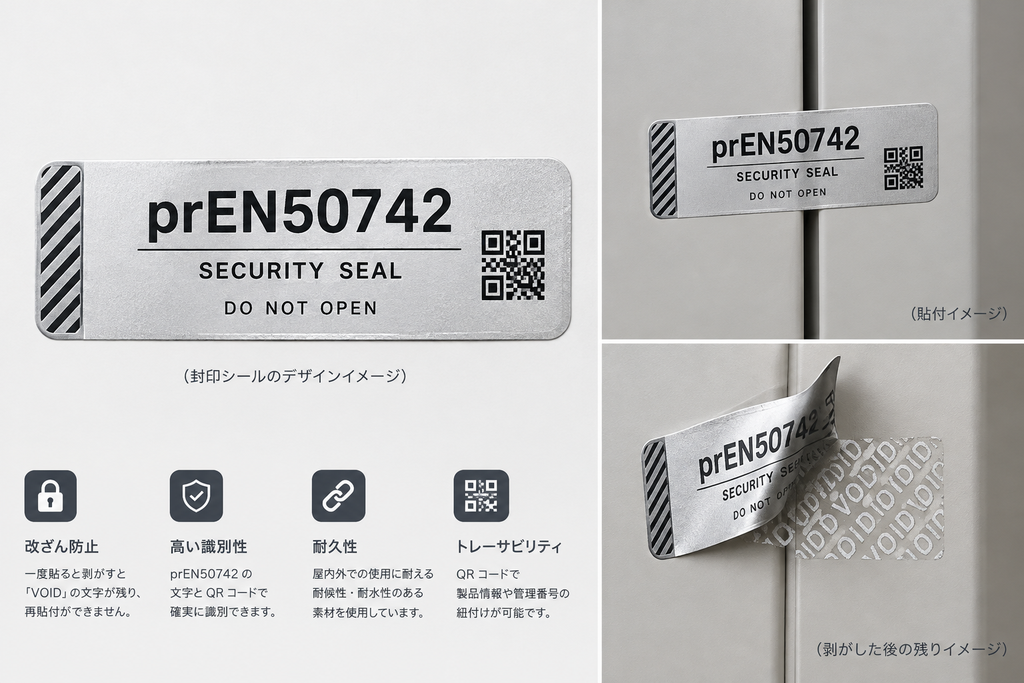
1.1 「証拠」の例として(3章 用語)
機械規則 1.1.9 は、ハードウェアやソフトウェアへの正当・不正な介入について、機械が「証拠を収集する」ことを求めています。
規格案は「証拠」を、何かが起きたことを検知できるもの、と定義しています。その例として、ログの記録と並んで、破れた封印シール、引っかき傷、RJ45 カバーの損傷が挙がっています。つまり、封印シールの破れは、れっきとした証拠として扱われます。
1.2 デジタルの記録ができない場合の代わりとして(7.3.3)
ログの取り方の要求の中に、次の趣旨の一文があります。
- デジタルの証拠を集めることが合理的に実行できない場合は、物理的な証拠(封印シールなど)を使うこと
ここで大事なのは、順番です。基本はデジタルの記録で、それが難しい場合の代わりとして物理的な証拠がある、という書き方になっています。同じ箇条には「証拠の収集は機械が自動で行うこと」という要求もあります。封印シールは「自動で記録する」ものではないので、何でも封印シールで済ませられるわけではありません。
1.3 物理的な改ざんの検知として(7.4.3)
SRSL(安全関連セキュリティレベル)ごとの要求のうち、「物理的な改ざん」の項目では、SRSL1・2・3 のすべてで「物理的な改ざんを検知すること」が求められていて、その例が封印シールの破れです。
つまり封印シールは、SRSL1 以上で必要になる「物理的な改ざんの検知」を満たす、代表的な手段です。ただし、これは要求の一項目にすぎません。同じ SRSL1 でも、認証、許可、起動時のソフトウェア確認、入力値のチェックなど、ほかの項目は別に満たす必要があります(詳しくは次の章)。
1.4 関連する対策(附属書D)
附属書D の対策カタログには、封印シールと組み合わせやすい物理的な対策も並んでいます。
- 使っていない RJ45 ポートにポートロックをつける
- 弱点になる部分を、鍵付きの盤に入れる
- 物理的なアクセスに、一般的な工具(ドライバー、スパナ、六角レンチ、ペンチ)ではなく、専用の鍵を必要にする(ISO 14119 の考え方)
封印シールが「開けたらわかる」対策だとすれば、これらは「そもそも開けにくくする」対策です。両方を組み合わせるのが基本です。
1.5 ISO/TR 22100-4 では
2018年の ISO/TR 22100-4 は、物理的な操作で安全方策を無効にすることを、そもそも対象外にしていました。その一方で、USB や LAN の差込口を物理的に制限することを、メーカー・インテグレーター・ユーザーの全員が担う対策として挙げています。prEN 50742 は、物理的な改ざんの検知を明確に要求に入れた点で、一歩進んでいます。
2. 封印シールで「できること」と「できないこと」
2.1 できること(メリット)
| メリット | 説明 |
|---|---|
| 安くて、すぐ始められる | 特別な機器やソフトウェアがいらない。既存の機械にも後から使える |
| 見ればわかる | 専門知識がなくても、破れているかどうかを目で確認できる |
| 電源や IT に頼らない | 停電中でも、制御装置が壊れていても、証拠として残る |
| 抑止になる | 「開けたらわかる」こと自体が、軽い気持ちでのいたずらや無断の調整を思いとどまらせる |
| 規格案で認められている | 「証拠」の例であり、SRSL1〜3 の「物理的な改ざんの検知」の例でもある |
| 事故後の説明に役立つ | 事故が起きたとき、だれかが盤を開けたかどうかを示す手がかりになる |
最後の点は、規格案の附属書C にも関係する例があります。SD カードを細工したものに差し替え、事故の後に元に戻して証拠を隠す、という脅威です。SD カードのスロットに封印があれば、少なくとも「だれかが触った」ことは残ります。メーカーにとっては、製造物責任の場面で自社を守る材料にもなります。
2.2 できないこと(限界)
| 限界 | 説明 |
|---|---|
| 防げない | 封印は「開けたらわかる」だけ。開けること自体は止められない |
| 貼った場所しか守れない | ネットワーク、HMI、リモート保守からの書き換えは、シールがきれいなままでも起こる |
| 「いつ・何を」がわからない | 破れていても、いつ、だれが、何を変えたかまではわからない |
| 自動ではない | だれかが見に行かない限り、破れに気づかない |
| 偽造・貼り替えができる | 市販の汎用シールなら、同じものを買って貼り直せる |
| 正当な保守でも破れる | 保守のたびに破れるので、手続きがないと「正当な破れ」と「不正な破れ」の区別がつかない |
2.3 SRSL1 の要求と照らし合わせると
いちばん軽い SRSL1 でも、規格案はいくつもの要求を並べています。封印シールでカバーできるのは、その一部です。
| SRSL1 の要求(要旨) | 封印シールでカバーできるか |
|---|---|
| 物理的な改ざんを検知する | できる(代表的な手段) |
| 介入する人や機器を認証する | できない。パスワードや鍵などが別に必要 |
| 介入には許可が必要 | 一部だけ。盤を開ける許可の運用には使えるが、HMI やネットワーク経由の変更は別 |
| 起動時にソフトウェアと重要な設定を確認する | できない。チェックサムなどが必要 |
| 起動プロセスを守り、起動時に確認する | できない |
| やりとりする情報の完全性を確認する | できない |
| 入力値が決めた範囲内かを確認する | できない |
さらに、SRSL に関係なく必要な要求もあります。安全に関わるソフトウェアのバージョンと設定をすぐ確認できること(7.5)、介入の記録を5年間残すこと(7.3)などです。機械規則 1.2.1 f) は、安全に関わるソフトウェアへの介入の記録を5年間残すことを求めていて、これは封印シールだけでは満たせません。
3. 「全部に貼る」の落とし穴:よくある5つの場面
「全部に貼るから大丈夫」が崩れるのは、たいてい次のような場面です。
場面1:シールはきれい、でも設定は変わっていた
制御盤にも USB ポートにも封印をしていました。ところが、安全PLC の設定用ポートが工場の LAN にもつながっていて、事務所のパソコンから設定を書き換えられる状態でした。シールは1枚も破れていません。
→ 封印シールが守るのは「貼った場所」だけです。まず、安全機能に関係する接続口をすべて洗い出すことが出発点です。規格案も、人が触れることができ、安全に影響しうる接続口はすべて特定して守ること、としています。
場面2:破れているけれど、だれも気づかない
封印は貼ったものの、点検の担当者も頻度も決めていませんでした。半年後に見たら破れていましたが、いつ破れたのか、だれが開けたのかはわかりません。
→ 封印シールは「自動で記録する」仕組みではありません。だれが、いつ確認するかを決めない限り、証拠として働きません。
場面3:保守のたびに破れて、区別がつかない
保守員が月に一度、パラメータ調整のために盤を開けます。そのたびにシールは破れ、新しく貼り直していますが、記録は残していません。
→ 正当な保守も、規格案でいう「介入」です。破る前と貼り直した後の記録がなければ、正当な破れと不正な破れの区別がつきません。
場面4:同じシールを買ってきて、貼り直されていた
通販で買える汎用の「開封防止シール」を使っていました。だれかが盤を開けた後、同じシールを貼り直していたことが、後で発覚しました。
→ 通し番号つきや、自社専用のデザインのシールを使い、番号を台帳で管理することで、貼り替えを見抜きやすくなります。
場面5:貼ったのはユーザー、取扱説明書には何も書いていない
メーカーは何も用意せず、「封印はお客さんが貼っています」という状態でした。どこに貼るべきか、破れていたらどうするかは、取扱説明書のどこにも書かれていません。
→ 規格案では、物理的な改ざんの検知は製品(機械)の要求です。メーカー側で、封印する場所と方法を設計し、取扱説明書に書いておく必要があります(4章と5章で詳しく)。
4. 封印シールを「効かせる」ための手続き
封印シールが証拠として働くかどうかは、シールそのものより手続きで決まります。設計、取扱説明書、日々の運用の3つに分けて整理します。
4.1 設計の段階で(メーカー)
- 封印する場所を決める:
安全機能と接続口の一覧から、安全に影響しうる場所を選びます。たとえば、制御盤の扉、安全PLC の USB ポートや SD カードスロット、予備の LAN ポート、設定切替スイッチ、エンジニアリングモードの切替スイッチ、調整つまみなどです。 - 封印できる形にする:
シールを貼る平らな面を設ける、ねじ頭を覆えるようにする、ポートにカバーをつけるなど、貼りやすく、はがすと必ず痕が残る構造にします。 - シールを選ぶ:
はがすと「VOID」などの文字が残るもの、通し番号つきのもの、自社専用のデザインのものが向いています。油や熱、洗浄に耐えるかも確認します。 - ほかの対策と組み合わせる:
鍵付きの盤、専用工具が必要なねじ、ポートロックで「開けにくく」し、封印で「開けたらわかる」ようにします。ネットワークや HMI からの変更には、パスワード、ソフトウェアのバージョン表示、起動時のチェックサム確認、ログの記録で備えます。 - 技術文書に残す:
封印箇所の一覧を、写真や図つきで技術文書にまとめます。
4.2 取扱説明書に書くこと
規格案は、取扱説明書に「セキュリティコンテキスト」と「変更してよいこと・いけないこと」を書くよう求めています。封印シールについては、次の内容を入れておくとよいでしょう。
- 封印箇所の一覧(写真や図つき)
- 封印の意味(開けると安全機能に影響しうること)
- 封印を破ってよい人と場面(例:メーカーのサービス員、教育を受けた保守担当者が、保守のときに限る)
- 破れているのを見つけたときの対応
- 再封印の方法と、シールの入手先
- 点検の頻度の目安
4.3 正当な保守のときの流れ
保守で封印を破ること自体は問題ありません。大事なのは、前後を記録して、正当な破れだとわかるようにすることです。
- 作業の前:
作業の許可をとり、封印台帳に日時、作業者、封印番号、作業の目的を書く - 開封して作業する
- 作業の後:
安全に関わるソフトウェアのバージョンや設定(チェックサムなど)が、決められたものと一致しているかを確認する。安全機能が正しく動くかも確かめる - 再封印:
新しい番号のシールを貼り、写真を撮り、台帳に新しい番号を書く - 記録を残す:
台帳と写真を保存する。規格案のログの保存期間にそろえて、5年を目安にすると説明しやすくなります
4.4 破れているのを見つけたとき
- 安全機能の確認が済むまで、機械の運転を控える
- 破れの状態を写真に撮り、日時と発見者を記録する
- 責任者に報告する。必要ならメーカーにも連絡する
- 安全に関わるソフトウェアのバージョンと設定を確認する。違っていれば、正規の版を書き込み直す
- 安全機能の確認試験を行う
- 原因を調べ、新しいシールで再封印し、台帳に記録する
ここで役に立つのが、規格案 7.5 の「ソフトウェアのバージョンと設定を、人が読める形ですぐ確認できること」という要求です。封印シールが「何かあった」と教え、バージョン表示とチェックサムが「何が変わったか」を教える。この2つがそろって、はじめて証拠として役に立ちます。
4.5 定期点検
- 点検の担当者と頻度を決める(例:始業点検で目視、月1回は台帳と照合)
- 点検表に封印番号の照合欄を設ける
- 点検の結果も記録として残す
5. ユーザー(工場側)が封印シールを貼る場合
「うちは全部に貼る」という声は、機械を使う工場側からもよく聞きます。ユーザーが自分で封印を貼るのは、とてもよいことです。ただし、位置づけを整理しておく必要があります。
5.1 位置づけ:ユーザーの封印は「補完的対策」
規格案は、メーカーがなくせず、対策でも抑えきれなかった弱点について、ユーザーが補完的対策をとれるよう取扱説明書で情報を伝えること、としています。ユーザーが貼る封印は、この補完的対策の一つです。
一方で、物理的な改ざんの検知は、SRSL1 以上の機械に対する製品の要求です。「ユーザーが貼ってくれるから」と、メーカーが封印箇所の設計や取扱説明書への記載を省くことはできません。
5.2 役割分担の例
ISO/TR 22100-4 も、IT セキュリティの対策はメーカー、インテグレーター、ユーザーが協力して進めるもので、どの立場もだれかに責任を丸投げできない、としています。封印シールなら、たとえば次のような分担が考えられます。
| 役割 | メーカー | ユーザー |
|---|---|---|
| 封印する場所を決め、貼れる構造にする | ○ | |
| 封印箇所と手順を取扱説明書に書く | ○ | |
| 出荷時・据付時の初回封印 | ○ | |
| 封印台帳の管理、定期点検 | ○ | |
| 保守時の開封と再封印の記録 | ○(サービス員が作業する場合) | ○ |
| 破れを見つけたときの初動と連絡 | ○ | |
| 破れた後のソフトウェア確認と再書き込み | ○ | ○(手順に従って) |
メーカーのサービス員が、ユーザーの貼った封印を破ることもあります。そのときの連絡方法やシールの受け渡しを、事前に決めておくとトラブルを防げます。
5.3 ユーザーにとってのメリット
- 社内での無断の調整やいたずらを抑えられる
- 保守のルールを決め、記録を残す習慣づくりのきっかけになる
- 事故やトラブルのとき、「だれも触っていない」または「いつ触った」を説明する材料になる
- メーカーとの間で、保守の範囲や責任の線引きをはっきりさせやすくなる
6. 反対側の落とし穴:高価なセキュリティルーターを言われるままに導入する
封印シールで「全部大丈夫」と考える会社がある一方で、その反対の会社もあります。メーカーや商社に勧められるまま、高価な産業用セキュリティルーターを、目的をはっきりさせずに導入してしまうケースです。
この記事でいう「産業用セキュリティルーター」は、「IEC 62443 対応」をうたう産業用ルーター(リモート保守用の VPN ルーターを含む)、ファイアウォール、OT セキュリティゲートウェイ、マネージドスイッチなどをまとめた呼び方です。最近は、こうした「IEC 62443 対応品」についてのご相談がとても増えています。
セキュリティルーターそのものが悪いわけではありません。使いどころが合えば、とても頼りになる機器です。問題は「何を守るために入れるのか」を決めないまま入れてしまうことです。
6.1 メリット
| メリット | 説明 |
|---|---|
| ネットワークを分けられる | 安全機能に関わるネットワークを、工場ネットワークやインターネットから切り離せる。規格案の露出レベルを下げる効果が大きい |
| リモート保守を守れる | 暗号化した通信、接続する人の認証、接続できる時間の制限などを、まとめて実現しやすい |
| 通信の中身を見張れる | おかしな通信や、決められていない機器からの接続を検知できる製品もある |
| 記録を集めやすい | ネットワーク上の出来事のログを一か所に集められる |
| 認証品を選べる | IEC 62443 の認証を受けた製品なら、アプローチBの部品として説明しやすい |
6.2 デメリット
| デメリット | 説明 |
|---|---|
| 費用が続く | 本体の価格だけでなく、ライセンス料、保守契約、ソフトウェアの更新に、機械の寿命(10年、20年)の間ずっと費用がかかる |
| 守りたい場所を守っていないことがある | ルーターが守るのはネットワークの通り道だけ。安全PLC の USB ポート、SD カード、HMI からの変更は防げない |
| 機械側の要求は満たせない | 介入の認証と許可、安全に関わるソフトウェアの確認、介入の記録、バージョンの表示、取扱説明書への記載は、機械側で別に必要 |
| 新しい弱点になりうる | 機器が増えれば、設定ミスや脆弱性の入口も増える。ルーター自身のアップデートを怠れば、かえって危険になる |
| 安全機能に影響しうる | 暗号処理や通信の検査で遅れが出て、安全機能の応答時間が延びないかを確認する必要がある(規格案でも、対策が機能安全を損なってはならないとしている) |
| 止まったときの影響 | ルーターが故障すると、通信が止まり、生産が止まることもある。止まったときに機械がどうなるかを決めておく必要がある |
| 使いこなす人が必要 | 設定、ログの確認、アラームへの対応ができる人がいなければ、高価な「置物」になる |
| 責任の所在があいまいになる | 機械に組み込むならメーカーのリスクアセスメントと取扱説明書の対象。ユーザーが後から入れるなら、ユーザー側の対策。だれが更新し続けるのかを決めておく必要がある |
ISO/TR 22100-4 も、IT システムの複雑さを減らすことを、機械設計の原則の一つに挙げています。機器を足すほど安全になるとは限りません。
6.3 導入の前に確かめたい質問
セキュリティルーターを勧められたら、次の質問を販売元に投げてみてください。答えがはっきりしない場合は、導入をいったん止めて、第三者認証機関に相談することをおすすめします。
- この機器は、どの安全機能の、どの接続口を守るのか
- 規格案のどの要求(どの SRSL の、どの項目)を満たすのか
- 機械の寿命の間、だれがアップデートを続けるのか。その費用はいくらか
- 安全機能の応答時間への影響はないか
- 故障したとき、機械と生産はどうなるのか
- そもそも、接続をやめる、読み取り専用にする、ポートロックをつけるといった、もっと簡単な方法で済まないか
6.4 「IEC 62443 対応」と書いてあったら
カタログやご提案に「IEC 62443 対応」とあっても、その意味は製品によってまちまちです。次の3点を確かめてください。
- 「認証取得」か、「対応・準拠」か:
第三者機関の認証を受けた製品なのか、メーカーが自分で「対応」とうたっているだけなのかで、説明の重みが大きく変わります。認証書のコピーや、認証の範囲を見せてもらいましょう。 - どの部の、どのレベルか:
製品(部品)の技術的な要求は IEC 62443-4-2 で、セキュリティレベル(SL-C)は1〜4のどれかが示されます。あわせて、開発プロセスの規格 IEC 62443-4-1 の認証があるかも確認します。prEN 50742 のアプローチBでは、機械部品に主に SL-C2 相当の要求を当てています。 - 認証品を入れても、機械の要求は残る:
認証品は、アプローチBの部品として説明しやすくなります。それでも、機械としての脅威アセスメント、介入の記録(ログ)、ソフトウェアのバージョン表示、取扱説明書への記載は、機械メーカーが行う必要があります。アプローチAでは、部品の IEC 62443 認証はそもそも要求されていません。
「IEC 62443 対応品だから、機械規則も大丈夫」とはなりません。ここは、封印シールの「全部に貼るから大丈夫」と同じ構図です。
7. 筆者が思うこと
「全部に封印シールを貼るから大丈夫」と「高いセキュリティルーターを入れたから大丈夫」。一見正反対ですが、私には同じ落とし穴に見えます。どちらも、何を守るのか を決める前に、対策の「物」を決めてしまっているからです。
機械のサイバーセキュリティで守るものは、機械の安全機能です。だから出発点は、いつもの ISO 12100 のリスクアセスメントと、安全機能ごとの接続口の洗い出しです。そのうえで、つなぐ必要のない接続はやめる。常時つなぐ必要がなければ切っておく。それでも残る接続口に、封印、鍵、パスワード、そして必要な場所にだけ、セキュリティ機器を充てていく。この順番を守れば、封印シールもセキュリティルーターも、ちゃんと役に立つ道具になります。
封印シールの話を聞くたびに、私が思い出すのが LOTO(ロックアウト・タグアウト)です。以前、LOTO が流行ったことがありました。多くの工場で南京錠と札をそろえ、最初はみんな一生懸命に取り組んでいました。ところが、実際に錠をかけて札を下げるのは現場の人です。しばらくすると「面倒だ」「今日はすぐ終わるから」となり、いつの間にか、だれもやらなくなっていた。そんな現場を、いくつも見てきました。
LOTO は、錠と札があれば成り立つものではありません。だれが、いつ、どの機器のエネルギーを遮断し、だれが解除してよいのか。それを文書で管理する仕組み、つまり PTW(Permit to Work:作業許可)の考え方があって、はじめて回り続けます。封印シールも、いずれ同じ道をたどると私は思っています。台帳、開封の許可、作業前後の記録という「封印版の PTW」がなければ、最初の数か月だけ貼られて、あとは破れたまま、だれも気にしなくなるでしょう。4章で手続きを細かく書いたのは、そのためです。
封印シールは安い。セキュリティルーターは高い。でも、どちらも「貼っただけ」「置いただけ」では働きません。シールは見に行く人がいて、ルーターは面倒を見る人がいて、はじめて意味を持ちます。結局のところ、いちばん大事なセキュリティ対策は、機械のことをよく知っている人が、手順を決めて続けることなのだと思います。
判断に迷ったら、メーカーや商社、部品の販売元ではなく、立場の中立な第三者認証機関にまず相談してください。「本当に必要なものは何か」を一緒に整理するところから始めるのが、遠回りに見えて一番の近道です。
8. まとめ
封印シールは、prEN 50742 でも証拠の一つとして認められ、SRSL1 以上の「物理的な改ざんの検知」を満たす代表的な手段です。安くて、わかりやすく、電源にも頼りません。
ただし、封印シールが守れるのは「貼った場所」への物理的なアクセスだけです。ネットワークや HMI からの書き換えは見抜けませんし、手続きがなければ、破れても気づかれず、正当な保守との区別もつきません。
高価なセキュリティルーターも同じです。ネットワークを分けたり、リモート保守を守ったりするには頼りになりますが、USB や HMI からの変更は防げず、機械側の要求も残ります。「IEC 62443 対応」の中身も製品によって違います。何を守るために入れるのかを決めてから選ぶことが大切です。
封印シールは「最後の砦」ではなく、対策を組み立てる部品の一つです。デジタルの対策と、だれが・いつ・どうするかという手続きと組み合わせて、はじめて本当の力を発揮します。
おわりに
ここまでお読みいただき、ありがとうございました。
「全部に貼るから大丈夫」。その言葉の頼もしさは、よくわかります。ただ、シールは貼った瞬間が一番きれいで、あとは見てあげないと、ただの飾りになってしまいます。
シールは黙って見張ってくれますが、報告まではしてくれません。見に行くのは、いつも人間の仕事です。