はじめに
こんにちは!
機械のサイバーセキュリティの話になると、最近は規格案 prEN 50742 の名前がよく出てくるようになりました。そのたびに「では、ISO/TR 22100-4 は何なのですか?」というご質問をいただきます。
ISO/TR 22100-4 は、2018年に発行された技術報告書です。prEN 50742 より7年も前に、「ネットワークにつながる機械の安全を、IT セキュリティの観点からどう考えるか」を整理した文書です。
この記事では、ISO/TR 22100-4 を「そもそも何なのか」から始めて、次の2つを中心に解説します。
- ISO 12100 が前提としてきた「古典的な機械」と、「つながる機械」は何が違うのか
- 機械規則((EU) 2023/1230)の中で、ISO/TR 22100-4 はどう扱われているのか
中心にするのは、ISO/TR 22100-4 の4章「機械安全と IT セキュリティの一般的な性格の違い」です。ここには、目的の違い(4.1)、リスクの要素の違い(4.2)、そしてリスクアセスメントへの影響(4.3)がまとめられています。5章以降の具体的な取り組み方は、今回は概要の紹介にとどめ、次回の記事で詳しく解説します。
 ジュンイチロウ
ISO/TR 22100-4 って、prEN 50742 があれば、もう読まなくてもいいんじゃないですか?
 中の人
そう思いますよね。でも、prEN 50742 の考え方の根っこは、ほとんどここにあるんですよ


免責事項
この記事は、技術報告書の内容を私の言葉でかみ砕いて紹介したものです。最新情報や具体的な対応方針については、第三者認証機関へお問い合わせください。
1. ISO/TR 22100-4 とは
1.1 ISO 22100 シリーズの一員
ISO 22100 シリーズは、「機械類の安全性 − ISO 12100 との関係」という共通のタイトルを持つ文書群です。機械安全の基本規格 ISO 12100 を、ほかの規格や新しい技術とどう結びつけるかを解説しています。
| 文書 | テーマ |
|---|---|
| ISO/TR 22100-1:2021 | ISO 12100 と、タイプB・タイプC 規格との関係 |
| ISO/TR 22100-2:2013 | ISO 12100 と ISO 13849-1(制御システムの安全関連部)との関係 |
| ISO/TR 22100-3:2016 | ISO 12100 と人間工学の原則 |
| ISO/TR 22100-4:2018 | IT セキュリティ(サイバーセキュリティ)の考慮 |
| ISO/TR 22100-5:2021 | 人工知能(AI)の機械学習が機械安全に与える影響 |
第4部が IT セキュリティ、第5部が AI です。どちらも、従来の ISO 12100 が想定していなかった新しい技術を、機械安全の枠組みにどう取り込むかを扱っています。
なお、シリーズの5つはすべて技術報告書(TR)です。どれも要求事項を定める「規格」ではなく、ISO 12100 をどう使うかの考え方を示す参考文書という位置づけです。
1.2 基本データ
| 項目 | 内容 |
|---|---|
| 正式名称 | Safety of machinery — Relationship with ISO 12100 — Part 4: Guidance to machinery manufacturers for consideration of related IT-security (cyber security) aspects |
| 作成した組織 | ISO/TC 199(機械類の安全性) |
| 発行 | 2018年12月(第1版) |
| 欧州での扱い | 2020年に CEN が内容を変えずに CEN ISO/TR 22100-4:2020 として採用 |
| 文書の性格 | 技術報告書(TR)。要求事項ではなく、指針 |
| 引用規格 | ISO 12100:2010 |
「TR(Technical Report)」は、規格(要求事項を定めるもの)ではなく、情報や考え方をまとめた参考文書です。ISO/TR 22100-4 自身も、指針は示すが具体的な仕様は示さない、と明記しています。
ISO の公式ページ(ISO/TR 22100-4:2018)によると、2018年12月の第1版がそのまま発行済みの状態で、本文は15ページです。2026年10月時点で、改訂版は出ていません。
1.3 対象と対象外
- 対象:
機械を初めて市場に出す、または使い始めるときに、機械メーカーが考えるべき IT セキュリティの側面。安全に影響しうる IT セキュリティの脅威を見つけて手当てするための、基本的な情報を示しています。 - 対象外:
物理的な操作で安全方策をすり抜けたり、無効にしたりすること。
1.4 構成
| 章 | 内容 |
|---|---|
| 3章 | 用語(攻撃、認証、許可、完全性、脅威、脆弱性など) |
| 4章 | 機械安全と IT セキュリティの違い |
| 5章 | 法令・規格の枠組みとの関係 |
| 6章 | 機械安全と IT セキュリティの関係(図3) |
| 7章 | ライフサイクルを通じた5つのステップ |
| 8章 | 攻撃の動機による脅威の整理 |
| 9章 | メーカー、インテグレーター、ユーザーの役割分担 |
| 10章 | 機械メーカーへの指針(部品選び、機械設計、取扱説明書) |
| 附属書A | 法的枠組みの例(機械指令 2006/42/EC) |
2. 「古典的な機械」と「つながる機械」はどこが違うのか
2.1 ISO 12100 が前提としてきた機械
ISO 12100 のリスクアセスメントは、次のような機械を前提に組み立てられてきました。この記事では、これを「古典的な機械」と呼びます。
- 危険源は、刃物、回転体、高温、高電圧など、目に見える物理的なもの
- 機械の使い方は、「意図する使用」と「合理的に予見可能な誤使用」の範囲で考える
- リスク低減は、主に機械メーカーが、出荷の時点で行う
- 一度出荷すれば、機械の安全性は(故障や劣化を除けば)大きく変わらない
この前提のもとでは、悪意をもって機械を操作することは「誤使用」ではなく「犯罪」であり、機械安全の範囲の外でした。
2.2 つながる機械で起きること
ISO/TR 22100-4 の序文は、スマートマニュファクチャリング(つながる工場)が、機械の IT セキュリティ上の弱点を増やすと指摘しています。
機械をネットワーク越しに監視したり、パラメータを遠隔で調整したりできれば、保守の人が現地に行かなくて済み、止まる時間も費用も減らせます。ところが、その同じ仕組みを、悪意のある人が使うこともできます。序文では、たとえば次のようなことが起こりうると説明しています。
- 速度や力を、危険なレベルまで上げられる
- 食品の殺菌工程の温度を下げられ、汚染された製品が出荷される
- エラーの記録やメッセージを、消されたり書き換えられたりする
2.3 危険源は変わらない。変わるのは「守りが崩れる経路」
大事なのは、危険源そのものは古典的な機械と同じだということです。刃物は刃物、回転体は回転体です。違うのは、その危険源から人を守っている保護方策が、外から崩される経路が増えたことです。脅威が弱点を突き、安全関連の制御システムが乱され、保護方策が弱まって事故に至る。ISO/TR 22100-4 の6章では、この流れが図3にまとめられています(6章は次回詳しく紹介します)。
では、この「崩される経路」は、古典的な機械安全とどこが違うのか。それを正面から整理しているのが、次に紹介する 4章「機械安全と IT セキュリティの一般的な性格の違い」 です。この記事では、この4章を中心に解説します。
2.4 主な目的の違い(ISO/TR 22100-4 の 4.1)
ISO/TR 22100-4 の 4.1 は、「IT セキュリティの主な目的と条件は、機械安全とは大きく違う」として、4つの観点で比べています。
| 観点 | 古典的な機械安全 | IT セキュリティ |
|---|---|---|
| 目的 | けがや事故を防ぐ、健康を守る(危害を避ける) | 可用性・完全性・機密性を守る |
| 条件(リスク・方法・対策) | 見える(はっきりしている) | 見えにくい(機械のユーザーとは共有されない) |
| 変化の速さ | 比較的変わらない(意図する使用、合理的に予見可能な誤使用) | 変化がとても速い「動く標的」(故意の操作、犯罪の意図) |
| リスク低減の担い手 | 主に機械メーカーが、決まった時点で(機械を初めて使えるようにするとき) | さまざまな関係者(メーカー、インテグレーター、ユーザー、サービス会社)が、ライフサイクル全体のどの時点でも |
1行ずつ、もう少しかみ砕きます。
(1)目的:「人を守る」と「情報とシステムを守る」
機械安全の目的は、人がけがをしないこと、健康を損なわないことです。IT セキュリティの目的は、システムが使えること(可用性)、データが正しいこと(完全性)、情報が漏れないこと(機密性)の3つです。英語の頭文字をとって「CIA」と呼ばれることもあります。
機械の安全にとって、この3つの重みは同じではありません。いちばん効いてくるのは完全性です。安全機能の設定やプログラムが書き換えられれば、人がけがをするからです。一方、機械が止まる(可用性が失われる)のは、多くの場合「安全側」の出来事です。情報が漏れる(機密性が失われる)ことも、それだけでは人のけがにつながりません。後の prEN 50742 が、情報漏えいやサービス妨害を「安全に影響しない限り対象外」としているのは、この整理の延長線上にあります。
(2)条件:「見せる安全」と「見せないセキュリティ」
機械安全では、危険源も対策も、基本的に見えるものです。ガードがあり、警告ラベルが貼られ、取扱説明書に残留リスクが書かれています。ユーザーと情報を共有することが、安全の前提になっています。
セキュリティでは、そうはいきません。どこに弱点があり、どう守っているかを詳しく公開すれば、攻撃者に手がかりを与えてしまいます。だからリスクも方法も対策も、外からは見えにくく、ユーザーとも共有されにくいのです。
ここに、取扱説明書づくりの難しさがあります。ユーザーに守ってもらうことは伝えなければいけない。でも、攻撃の手引きになるほど書きすぎてはいけない。セキュリティの情報をどこまで書くかは、安全の情報とは違う判断が必要になります。
(3)変化の速さ:「止まっている的」と「動く的」
機械安全では、意図する使用と予見可能な誤使用を設計の段階で決めれば、その後は大きく変わりません。危険源も、刃物は何年たっても刃物です。
セキュリティは違います。出荷した後に、使っている部品やソフトウェアの新しい脆弱性が見つかります。攻撃者も、手口を次々に変えてきます。ISO/TR 22100-4 は、これを「動く標的(moving target)」と表現しています。出荷の時点で一度リスクアセスメントをすれば終わり、という考え方は通用しません。
(4)担い手:「メーカーが出荷時に」から「みんなで、ずっと」へ
機械安全のリスク低減は、主に機械メーカーが、機械を初めて使えるようにする時点で行います。いわば「出荷の時点で完成させる」ものです。
セキュリティのリスク低減は、メーカー、インテグレーター、ユーザー、サービス会社など、いろいろな関係者が、ライフサイクルのどの時点でも行う必要があります。ネットワークにどうつなぐかはユーザーが決め、ソフトウェアの更新はメーカーが提供し、パスワードの管理はユーザーが行う。だれか1人では完結しません。この考え方が、後で紹介する役割分担の表(4.4)につながっています。
2.5 リスクの見積もり方が、ガラッと変わる
ISO/TR 22100-4 の 4.2 は、安全のリスクと IT セキュリティのリスクを、2つの図で並べて示しています。ここが、この技術報告書でいちばん大事なところだと私は考えています。リスクを組み立てる「部品」そのものが違うからです。
古典的な機械安全のリスク(ISO 12100 の図3と同じ)
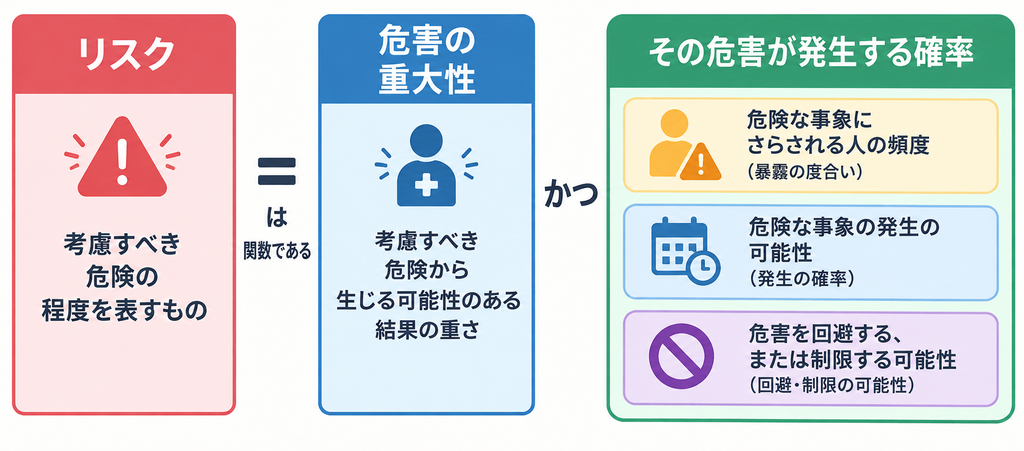
考える対象は危険源です。その危険源についてのリスクは、次の2つで決まります。
- 危害のひどさ:
その危険源から生じうる危害の大きさ - 危害の発生確率:
さらに次の3つに分かれるリスト- 人が危険源にさらされる頻度や時間(暴露)
- 危険事象が起きる確率
- 危害を回避したり、小さくしたりできる可能性
機械安全に携わる方には、おなじみの構成ですね。ISO 13849-1 のリスクグラフの S(ひどさ)、F(頻度・暴露)、P(回避の可能性)も、この考え方にもとづいています。
IT セキュリティのリスク (図2)
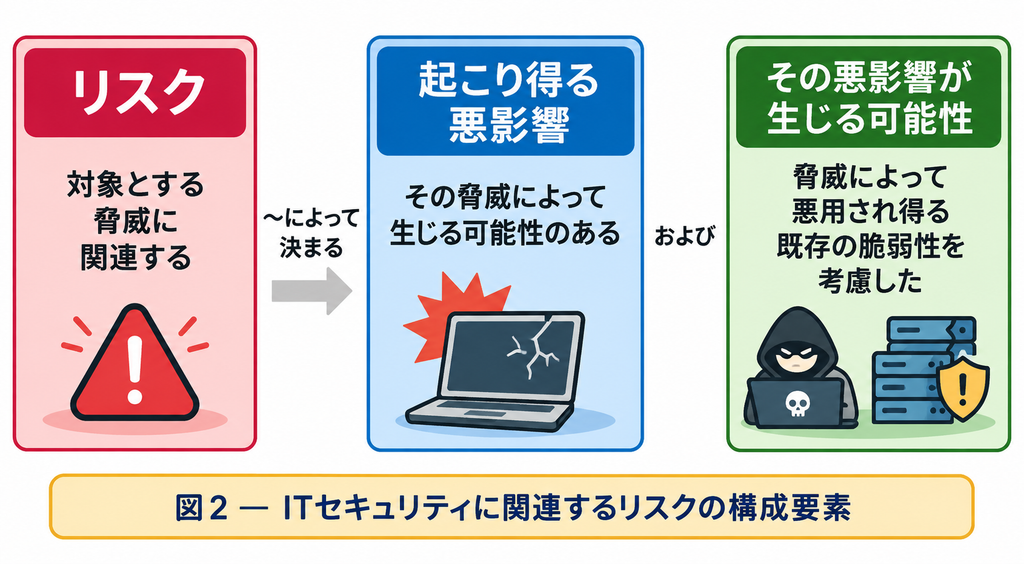
考える対象は脅威です。その脅威についてのリスクは、次の2つで決まります。
- 起こりうる悪影響:
その脅威から生じうる悪い影響の大きさ - 悪影響の起こりやすさ:
機械に今ある脆弱性(弱点)と、それを脅威が突けるかどうかとの関係で決まる
そもそも「脅威」とは?
ジュンイチロウ脅威って、要するにハッカーのことですよね?
 中の人
そう思いがちなんですが、定義をたどると、実は『人』ではなく『出来事』なんです。
ISO/TR 22100-4 の定義では、「脅威」がほかの用語を使って、数珠つなぎに定義されています。順番にたどってみましょう。
| 用語(番号) | かみ砕いた意味 |
|---|---|
| 脅威(3.17) | 機械の運転に悪い影響を与えるおそれのある、あらゆる「IT セキュリティインシデント」 |
| IT セキュリティインシデント(3.11) | IT システムの機密性、完全性、可用性を、実際に損なう、または損なうおそれのある出来事 |
| 機密性(3.5) | 許可された制限を守り、許可されていないアクセス(3.18)から情報を守ること |
| 完全性(3.9) | 情報が、不適切に変更されたり壊されたりしないよう守られている状態 |
なお、3.11 に出てくる「可用性」は、3章では定義されていません。一般的には「必要なときに、システムや情報が使えること」を指します。
この鎖をつなげると、脅威とは、次のように言い換えられます。
脅威 = 機械の運転に悪い影響が出るおそれのある、「情報が漏れる」「情報が書き換えられたり壊されたりする」「システムが使えなくなる」といった出来事
ここから、4つのポイントが読み取れます。
- 脅威は「人」ではなく「出来事」:
ハッカーや攻撃者そのものではなく、起こりうるインシデントが脅威です。攻撃者の行為は、別に「攻撃(3.2)」として定義されています。 - 「おそれ」の段階で、もう脅威:
実際に被害が出ていなくても、損なうおそれがあれば脅威に数えます。 - 影響先は「機械の運転」:
定義の上では、安全だけでなく、生産が止まるといった影響も含みます。その中から安全に関係するものを選び出すのが、8章の「動機による4つのケース」の役割です(次回紹介します)。 - 安全にいちばん効くのは「完全性」:
2.4 で見たとおり、安全機能の設定やプログラムが書き換えられることが、けがに直結します。
脅威と脆弱性の関係
脅威とセットで押さえたいのが「脆弱性(vulnerability)(3.19)」です。ISO/TR 22100-4 は、脆弱性を「脅威によって突かれたり、引き起こされたりしうる、IT システムのセキュリティ上の弱さ」と定義しています。
身近な例で言えば、「空き巣に入られる」という出来事が脅威で、「窓の鍵のかけ忘れ」が脆弱性です。鍵をかけ忘れていても、空き巣が来なければ被害は出ません。空き巣が来ても、鍵がかかっていれば入れません。脅威と脆弱性がそろったときに、はじめてリスクになる。図2の「脆弱性との関係で決まる起こりやすさ」は、この関係を表しています。
機械安全の用語と並べてみると
機械安全に慣れた方は、ISO 12100 の用語と並べてみるとイメージしやすいと思います(この対応づけは、わかりやすさのための私の整理で、ISO/TR 22100-4 に書かれているものではありません)。
| 機械安全(ISO 12100) | IT セキュリティ(ISO/TR 22100-4) |
|---|---|
| 危険源(危害を引き起こす潜在的な源) | 脅威(機械の運転に悪影響を与えるおそれのある出来事) |
| 危険事象(危害を生じうる出来事) | IT セキュリティインシデント(機密性・完全性・可用性を損なう出来事) |
| 危害(けがや健康障害) | 機械の運転への悪影響(安全に関わる場合は、最終的にけが) |
| 保護方策 | 対策(脆弱性をなくす、抑える) |
ただし、大きな違いが1つあります。機械安全の危険源は、刃物や回転体のように、機械そのものにずっとあるものです。一方、脅威は機械の外からやって来る出来事で、脆弱性という「入口」がなければ機械に届きません。だから IT セキュリティでは、脅威そのものをなくすことはできなくても、脆弱性をなくしたり抑えたりすることで、リスクを下げる、という考え方になります。
ちなみに、prEN 50742 では「脅威」そのものは定義されていません。一方で「脆弱性」は、システムの設計、実装、運用・管理の欠陥や弱点で、システムの完全性を損なうために悪用されうるもの、と定義されています。ここでも、守る対象として「完全性」が前面に出ているのが印象的です。
何が変わったのか
| 観点 | 古典的な機械安全 | IT セキュリティ |
|---|---|---|
| 出発点 | 危険源(刃物、回転体、高電圧など) | 脅威(攻撃者、ウイルス、不正な接続など) |
| ひどさ | 危害のひどさ | 起こりうる悪影響 |
| 起こりやすさの中身 | 暴露、危険事象の発生、回避の可能性の3つ | 脆弱性があるか、脅威がそれを突けるか |
| 起こりやすさの性格 | 部品の故障や人のミスなど、偶然の出来事の確率 | 意図をもった相手が、弱点を狙ってくる |
 ジュンイチロウ
危険源は同じなのに、リスクの中身は違うんですか?
 中の人
そうなんです。『どれだけひどいか』は同じでも、『どれだけ起こりやすいか』の考え方がまるで別物なんです。
変わったのは、とくに「起こりやすさ」の部分です。
- 暴露:
機械安全では「人がどれだけ危険源に近づくか」を考えます。セキュリティでは、人ではなく接続口がどれだけ外に開いているかが問題になります。 - 危険事象の発生確率:
機械安全では、部品の故障率や過去の実績から見積もれます。セキュリティでは、相手がいつ、どこを狙ってくるかは予測できません。 - 回避の可能性:
機械安全では「異常に気づいて逃げられるか」を考えます。セキュリティでは、攻撃はたいてい気づかれないように行われ、ISO/TR 22100-4 も、攻撃は成功した後でも見つけにくいと指摘しています。
つまり、ISO 12100 の「発生確率」の3つの部品は、そのままではセキュリティに使えません。ここから導かれる結論が、次の 4.3 です(2.6 で説明します)。
その後どうなったか:prEN 50742 の答え
ISO/TR 22100-4 は「分けて考えよ」と言いましたが、2つをどうつなぐかまでは示していませんでした。その答えを出したのが、2025年12月に公開された規格案 prEN 50742 です。
- ひどさは、安全側の考え方をそのまま使う(危害が可逆か不可逆か。ISO 13849-1 の PLr で表してもよい)
- 起こりやすさは、セキュリティ側の「攻撃ポテンシャル」で表す。接続口の露出レベル、攻撃に必要な能力、攻撃できる機会の3つから計算する
- 「狙われる確率」は予測できないので、評価に使わない
- この2つの組み合わせで、必要なセキュリティ対策の強さ(SRSL0〜3)を決める
機械安全の「ひどさ」と、セキュリティの「起こりやすさ」を、1枚の表で結びつけたわけです。ISO/TR 22100-4 が2018年に投げかけた問いに、7年かけて出た答えだと言えるでしょう。
2.6 リスクアセスメントへの影響(ISO/TR 22100-4 の 4.3)
4.3 は短い節ですが、実務への影響はとても大きい内容です。要点は2つです。
- 4.2 で見た違いから、ISO 12100 の5章で定められた機械安全のリスクアセスメントと、IT セキュリティのリスクアセスメントは、はっきり分けなければならない
- 産業用の制御システムについての IT セキュリティのリスクアセスメントの例は、IEC 62443-3-2 の5章にある
「分ける」とはどういうことか
ジュンイチロウじゃあ、いつものリスクアセスメントシートに『サイバー攻撃』の行を足して、S・F・P で評価すれば……
 中の人
はい、そこでストップです(笑)。それこそが、4.3 が止めていることなんです。
よく見かけるのが、ISO 12100 のリスクアセスメントシートに「サイバー攻撃」という行を足して、いつもどおり S・F・P や点数で評価してしまうやり方です。2.5 で見たとおり、暴露、危険事象の発生確率、回避の可能性という部品は、攻撃者を相手にするとうまく働きません。その結果、「攻撃される頻度は低い」「気づけば回避できる」といった、根拠の弱い評価になりがちです。
「分ける」けれど「切り離す」わけではない
一方で、2つのリスクアセスメントは無関係ではありません。図3(機械の安全性とITセキュリティの関係)で示されているように、つながり方ははっきりしています。
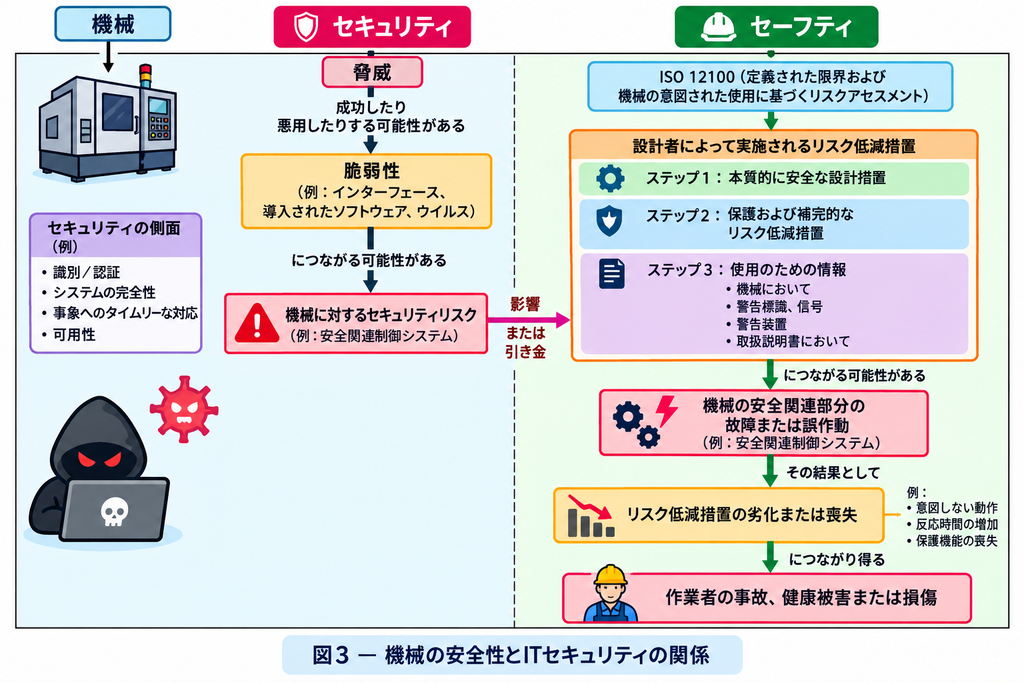
- セーフティ → セキュリティ:
まず ISO 12100 で安全のリスクアセスメントを行い、保護方策(安全機能など)を決める。その保護方策が、セキュリティのリスクアセスメントで「守るべきもの」になる - セキュリティ → セーフティ:
セキュリティの対策を入れたら、それが安全機能を損なわないかを確認する。たとえば暗号処理で、非常停止の応答時間が延びないか
つまり、順番は「安全が先、セキュリティが後」。評価のものさしは「別々」。そして、両者は「保護方策」を介してつながっている。これが 4.3 と図3から読み取れる構造です。
紹介されている IEC 62443-3-2 とは
IEC 62443-3-2 は、産業用の制御システムについて、セキュリティのリスクアセスメントを行い、システムをゾーン(区域)とコンジット(通り道)に分けて設計するための規格です。ISO/TR 22100-4 が書かれた2018年の時点ではまだ案の段階で、その後、2020年に正式に発行されました。
もっとも、IEC 62443-3-2 は工場全体のような大きなシステムを想定した規格なので、機械メーカーがそのまま使うには少し重たい面があります。その点、prEN 50742 のアプローチAは、ISO 12100 のリスクアセスメントの後に、機械に合わせた脅威アセスメントを行う手順を示しています。4.3 の「分けて行え」を、機械メーカーにも扱いやすい形にしたものと言えるでしょう。
2.7 「うっかりミス」は ISO 12100 の守備範囲
もうひとつ、大事な線引きがあります。ISO/TR 22100-4 は、パラメータを設定するときの人為的なミスは、厳密な意味での IT セキュリティとはあまり関係がない、としています。こうした意図しない影響は、ISO 12100 の通常のリスクアセスメントと、制御システムの本質的安全設計(ISO 12100 の 6.2.11.1)ですでにカバーされている、という整理です。
つまり ISO/TR 22100-4 が主に扱うのは、故意の攻撃です。ここは、偶発的な変更も「改ざん」に含める機械規則とは、考え方が違う点です(次の章で説明します)。
3. 機械規則では、どう扱われているのか
3.1 機械指令の時代:故意の攻撃は「範囲外」
ISO/TR 22100-4 が書かれた2018年は、機械指令(2006/42/EC)の時代です。ISO/TR 22100-4 は、当時の法的な立ち位置を次のように整理していました。
- 機械指令と ISO 12100 が扱う安全は、「意図する使用」と「合理的に予見可能な誤使用」まで
- 妨害や盗み見のような故意の違反は、事実上の犯罪行為で、安全法規の範囲の外。だから、それを支える機械安全の規格の範囲の外でもある
- 外部からの IT セキュリティ攻撃は、「合理的に予見可能な誤使用」には当たらない
- それでも、攻撃が安全に影響しうるなら、メーカーが考慮するのは妥当である
附属書A では、その根拠として機械指令の前文(12)と附属書I の一般原則を引いています。要するに、法律が求めるのは「意図された使い方と、予見できる使い方」までだ、という整理です。
3.2 機械規則の時代:故意の攻撃も「予見すべきもの」に
機械規則((EU) 2023/1230、2027年1月20日から適用)は、この整理を大きく変えました。
| 機械規則 附属書III | 要点 |
|---|---|
| 1.1.9 改ざんからの保護 | 他の装置や遠隔装置との接続で危険な状況を生じさせない。安全に重要なハードウェア、ソフトウェア、データを偶発的・故意の改ざんから守る。介入の証拠を集める。ソフトウェアを識別できるようにする |
| 1.2.1 制御システムの安全性と信頼性 | a) 外部からの影響に耐えること。ここに「合理的に予見可能な第三者の悪意ある試み」が明記された。f) 安全に関わるソフトウェアへの介入の記録を5年間残す |
 ジュンイチロウ
2018年は『範囲外』で、2027年からは『備えなきゃいけない』。正反対ですね。
中の人法律が現実に追いついた、ということですね。ISO/TR 22100-4 を読むときは、この時代の違いを頭に入れておいてください。
もうひとつの違いは、すでに触れた「うっかりミス」です。ISO/TR 22100-4 は人為的なミスを IT セキュリティの話から外していましたが、機械規則 1.1.9 は「偶発的または故意の改ざん」と、両方をまとめて扱っています。
3.3 ISO/TR 22100-4 は「整合規格」ではない
機械規則への適合を示すうえで、もうひとつ押さえておきたい点があります。ISO/TR 22100-4 は技術報告書なので、EU官報に載る「整合規格」にはなりません。つまり、ISO/TR 22100-4 に従ったからといって、機械規則の要求事項に適合しているとみなされる(適合の推定を受ける)わけではありません。
機械規則 1.1.9 と 1.2.1 の整合規格として作られているのは、CENELEC の規格案 prEN 50742 です。2026年10月の時点では、最終案(FprEN 50742:2026)が正式投票の段階にあり、まだ発行も官報掲載もされていません。
| ISO/TR 22100-4 | prEN 50742 | |
|---|---|---|
| 文書の性格 | 技術報告書(指針) | 欧州規格の案(要求事項) |
| 背景の法令 | 機械指令 | 機械規則 |
| 故意の攻撃 | 法的には範囲外。それでも考慮が妥当 | 備えるべきもの(SRSL で段階的に要求) |
| うっかりミス | ISO 12100 でカバー済み | 改ざんに含めて扱う |
| 適合の推定 | なし | 官報に載れば、あり |
3.4 それでも ISO/TR 22100-4 を読む価値はある
では、ISO/TR 22100-4 はもう古いのかというと、そうではありません。
- 「ISO 12100 の安全リスクアセスメントを先に行い、その保護方策を IT セキュリティの目で見直す」という進め方
- 「なくす → 抑える → 伝える」という対策の優先順位
- 機械安全と IT セキュリティの違いの整理
これらは、prEN 50742 にそのまま受け継がれています。prEN 50742 は ISO/TR 22100-4 を引用していませんが、考え方の土台は同じです。
ただし、法的な位置づけについての記述(故意の攻撃は安全法規の範囲外、など)は機械指令の時代のものです。機械規則のもとでは、そのまま当てはまらないことに注意してください。
3.5 混同注意 機械規則のサイバーセキュリティと CRA は別物
ご相談を受けていて、とても多い誤解があります。「CRA(サイバーレジリエンス法)に対応すれば、機械規則のサイバーセキュリティも済む」、あるいはその逆です。
ジュンイチロウうちは CRA の対応を進めているので、機械規則のほうも大丈夫ですよね?
中の人そこが一番危ない思い込みなんです。名前は似ていても、守っているものが違うんですよ。
この2つは、目的も、守るものも違います。
| 観点 | 機械規則のサイバーセキュリティ | CRA(サイバーレジリエンス法) |
|---|---|---|
| 法令 | 機械規則 (EU) 2023/1230 | サイバーレジリエンス法 (EU) 2024/2847 |
| 要求の種類 | 必須安全衛生要求事項(EHSR)、附属書III 1.1.9 と 1.2.1 | 製品のサイバーセキュリティの必須要求事項 |
| 目的 | 人の安全を守ること | 製品そのもののサイバーセキュリティを守ること |
| 守るもの | 機械の安全機能と、それに関わるハードウェア、ソフトウェア、データ | 製品全体の機密性、完全性、可用性 |
| 典型的な要求 | 改ざんからの保護、介入の証拠の記録、ソフトウェアの識別 | 脆弱性への対応、セキュリティアップデートの提供、脆弱性や事故の報告など |
| 適用開始 | 2027年1月20日 | 2027年12月11日から本格適用 |
| 主な規格 | prEN 50742(案) | CRA 用に整備中の整合規格群 |
ひとことで言えば、機械規則のサイバーセキュリティは、人がけがをしないためのセキュリティです。安全機能が改ざんで効かなくなれば、人がけがをする。だから守る。あくまで「安全」の要求の一部です。
一方の CRA は、製品そのもののサイバーセキュリティを求める法律です。情報が漏れる、製品が乗っ取られる、サービスが止まる、といった被害も対象になり、販売後も脆弱性に対応し続けることが求められます。
ネットワーク機能を持つ機械には、両方がかかることがあります。そのため、次の2点に注意してください。
- 機械規則の対応だけでは、CRA は済まない:
prEN 50742 は安全機能を守ることに範囲を絞っています。情報漏えいや、安全に関係しない機能の乗っ取りは対象外です。 - CRA の対応だけでは、機械規則は済まないことがある:
CRA の対応は製品全体のセキュリティが中心です。安全機能ごとの評価や、介入の記録の5年間保存といった、機械規則ならではの要求が抜けていないかを確認する必要があります。
両者がどこまで重なり、一方の適合がもう一方をどこまでカバーするかは、欧州委員会のガイダンスなどで最新情報を確認してください。
ちなみに、ISO/TR 22100-4 が IT セキュリティの目的として挙げているのは、「可用性・完全性・機密性」です。これはどちらかと言えば CRA に近い考え方です。ISO/TR 22100-4 は、IT セキュリティそのものと、それが安全に与える影響の両方を見渡したうえで、「安全に影響するところ」に絞って考えるよう勧めている、と読むとわかりやすいでしょう。
4. 5章以降に書かれていること(概要)
ISO/TR 22100-4 の5章から先は、4章で整理した「違い」を踏まえて、実際にどう取り組むかを示しています。詳しい解説は次回の記事に回し、ここでは各章の趣旨だけを紹介します。
| 章 | タイトル(要旨) | 何が書いてあるか |
|---|---|---|
| 5章 | 法令・規格の枠組みとの関係 | 機械指令と ISO 12100 が扱うのは意図する使用と予見可能な誤使用まで。故意の攻撃は範囲外だが、メーカーが考慮するのは妥当(本記事の3章で触れました) |
| 6章 | 機械安全と IT セキュリティの関係 | 脅威が弱点を突き、保護方策が崩れて事故に至る流れ(図3)。「なくす → 抑える → 伝える」の優先順位と、接続についての5つの問い |
| 7章 | ライフサイクルを通じた基本ステップ | 特定・防御・検知・対応・復旧の5つのステップ。関係者全員の協力が必要で、だれも責任を丸投げできない |
| 8章 | 脅威の評価の一般的な指針 | 攻撃の動機を4つのケースに分け、安全との関係の強さを整理 |
| 9章 | 役割分担 | どの対策を、メーカー、インテグレーター、ユーザーのだれが担うかの例示表 |
| 10章 | 機械メーカーへの指針 | 部品の選び方、機械の設計の原則、取扱説明書に書くこと |
| 附属書A | 法的枠組みの例 | 機械指令 2006/42/EC の前文と附属書I の一般原則 |
ひとことで言えば、4章が「なぜ安全とセキュリティを分けて考えるのか」、5章以降が「では、だれが、何を、どうするのか」です。次回は、この5章以降を、prEN 50742 との対応も交えて詳しく見ていきます。
5. 思うこと
ISO/TR 22100-4 を読み返して感じるのは、2018年の時点で、機械安全の世界が IT セキュリティとどう向き合うかを、かなり正確に見通していたということです。ISO 12100 から始める順番も、「なくす → 抑える → 伝える」の優先順位も、そのまま prEN 50742 に引き継がれました。
一方で、ISO/TR 22100-4 には、当時の限界もはっきり表れています。故意の攻撃は「法律の範囲外だけれど、考えておくのが妥当」。この少し遠慮がちな書き方は、機械指令の時代ならではのものです。機械規則が「合理的に予見可能な悪意ある試み」に備えることを求めた今、セキュリティは「考えておくと良いこと」から「やらなければならないこと」に変わりました。
それでも、古典的な機械安全で培ってきたものが無駄になるわけではありません。危険源は今も同じで、守るべきものは ISO 12100 で決めた保護方策です。変わったのは、その守りが崩される経路が増えたことだけです。ISO 12100 をしっかりやってきた方ほど、ISO/TR 22100-4 と prEN 50742 の考え方はすっと入ってくるはずです。
まずは、ISO/TR 22100-4 の「5つの問い」を、次の設計打合せで試してみてください。「そもそも、つなぐ必要がありますか?」。この一言から始まる議論が、いちばん効くセキュリティ対策になるかもしれません。
おわりに
ここまでお読みいただき、ありがとうございました。
本記事が、ISO/TR 22100-4 と prEN 50742 の関係を整理する小さな手がかりになれば幸いです。
次回は、ISO/TR 22100-4 の5章以降、つまり「だれが、何を、どうするのか」を、prEN 50742 との対応も交えて解説する予定です。
2018年の技術報告書が「範囲外だけど考えておいてね」とやさしく言っていたことを、2023年の機械規則は「やってください」とはっきり言うようになりました。規格の世界にも、遠慮がなくなる時期があるようです。